如何修改Git提交信息,即使是推送之后
本文详细介绍如何修改 Git 提交信息,包括使用 git commit --amend 修正最近一次提交、通过交互式变基改写更早的提交。文章还讲解了推送后如何处理已推送到远程仓库的提交,强调使用--force-with-lease 而非强制推送的风险,以及如何安全地撤销更改或查看 reflog 恢复历史。
关于强制的技术文章和开发文档。
本文详细介绍如何修改 Git 提交信息,包括使用 git commit --amend 修正最近一次提交、通过交互式变基改写更早的提交。文章还讲解了推送后如何处理已推送到远程仓库的提交,强调使用--force-with-lease 而非强制推送的风险,以及如何安全地撤销更改或查看 reflog 恢复历史。
本指南详细介绍如何在 Apache 服务器中将 HTTP 流量重定向至 HTTPS,确保数据传输加密。文章涵盖使用虚拟主机配置文件、.htaccess 文件及 HSTS 头的多种设置方法。内容包含 SSL 证书获取、域名规范重定向(www/非 www)、故障排查循环重定向及混合内容警告解决步骤,助您快速提升网站安全性与 SEO 排名。
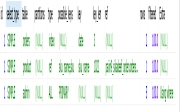
文章对比未使用强制索引和使用强制索引的查询性能,展示索引对查询速度的影响,并提供PHP中使用强制索引的示例代码。
本文详细介绍 Linux 系统中用于检查登录历史的 last 命令及其相关工具。内容涵盖如何查看用户登录会话、失败尝试(lastb)及最后登录记录(lastlog)。文章重点解析了因 2038 年时间戳溢出问题,在 Debian 13、Ubuntu 24.10 等新发行版中移除旧工具的现状,并提供了 wtmpdb、lslogins 和 lastlog2 等现代替代方案的安装与使用指南,帮助管理员有效审计系统安全。
本文详细介绍 Linux Screen 终端复用器的使用方法,解决远程任务因断连丢失进度的问题。涵盖安装步骤、命名会话创建、后台启动命令、窗口与区域管理快捷键、分离及重新连接会话等核心操作。同时对比了现代替代品 tmux,并提供配置文件自定义建议,帮助用户高效管理长时间运行的后台任务。
本文介绍@wordpress/eslint-plugin,一款专为WordPress开发设计的ESLint插件。它提供自定义规则和配置,涵盖i18n、React、TypeScript及Gutenberg组件规范。文章详细说明了从eslintrc到Flat config的迁移步骤、推荐预设安装方法以及各类细粒度规则集的使用场景,帮助开发者优化代码质量并遵循最佳实践。
本文提供适用于 TinyMCE 网站或应用程序的全面安全指南。涵盖 XSS 漏洞防护、依赖项更新、HSTS 与 CSP 配置等关键措施。同时解析用户输入风险,如注入攻击、数据泄露及会话管理失效,并介绍 DOMPurify 过滤机制与外部资源沙盒处理策略,助您构建安全的编辑环境。
本文详细介绍如何维护 TinyMCE 的安全性,涵盖 XSS 漏洞防护、跨站脚本攻击缓解、注入攻击防御及数据泄露预防。文章提供保持依赖项更新、配置 HSTS 强制 HTTPS、设置内容安全策略 (CSP) 等最佳实践建议。同时讲解 DOMPurify 清理机制、嵌入式资源沙盒化及身份验证管理,帮助开发者构建安全的 TinyMCE 应用环境。
本文详细介绍为 TinyMCE 配置内容安全策略(CSP)的方法与安全建议。涵盖如何防止 XSS 攻击、使用 DOMPurify 进行 HTML 消毒、强制实施 HSTS 以确保 HTTPS 加密通信,以及保持依赖项更新等关键安全措施,帮助用户构建更安全的 Web 应用环境。
Interactivity API 是 WordPress 的一项功能,允许在客户端导航(不重新加载整个页面)时保持交互式元素的状态和行为。它通过预加载脚本模块、管理服务器状态与客户端状态的合并、以及处理复杂的导航生命周期来实现无缝的用户体验。