WordPress 7.1.4 维护与安全更新
本次安全版本包含了对多个问题的修复。由于这是一个安全版本,建议您立即更新您的站点。您可以从 WordPress.org 下载 WordPress 7.1.4,或访问您的 WordPress 仪表盘,点击“更新”,然后点击“立即更新”。如果您有支持自动后台更新的站点,更新过程将自动开...
关于安全浏览的技术文章和开发文档。
本次安全版本包含了对多个问题的修复。由于这是一个安全版本,建议您立即更新您的站点。您可以从 WordPress.org 下载 WordPress 7.1.4,或访问您的 WordPress 仪表盘,点击“更新”,然后点击“立即更新”。如果您有支持自动后台更新的站点,更新过程将自动开...
WordPress 7.1.3 发布重要安全与维护更新,包含七项安全修复和四项错误修复。此次更新解决了评论管理页面的存储型 XSS、WXR 导出中的二阶 SQL 注入及拒绝服务等问题。建议立即更新站点以保障安全,支持自动后台更新功能。感谢社区贡献者协助发现并修复漏洞。
本文详细介绍在 Ubuntu 22.04 系统上从零安装和配置 Tomcat 10 的完整步骤。内容包括安装 OpenJDK 11、创建专用运行用户、下载并解压 Tomcat 二进制包、配置 systemd 服务单元文件以实现自动启动,以及设置防火墙端口和 Web 管理界面权限。同时提供如何升级版本、重启服务及测试访问端口的实用命令,帮助用户快速搭建安全的 Java 应用服务器环境。
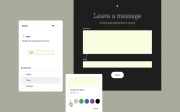
WordPress 7.2 Beta 1 现已可供下载和测试。此版本引入了多项新功能,包括扩展的响应式设计工具、新的文本阴影控件、优化的客户端媒体处理以及全新的“今日”仪表盘小部件。此外,还新增了 Secrets API 用于安全存储敏感凭据,并改进了导航管理和协作备注体验。该测试版旨在帮助开发者在正式发布日期前发现并修复问题,确保最终版本的稳定性和强大功能。请仅在测试环境中使用,切勿在生产环境安装。
本文详解如何在 Windows 上修复 PHP Curl HTTPS 证书颁发机构错误。通过启用原生 CA 存储或配置 cacert.pem 文件解决 SSL 验证失败问题,并警告切勿禁用证书验证以确保安全。
这是一个模拟的 HTTP 请求示例,展示了如何构造一个包含特定漏洞利用负载的请求。此示例仅用于教育和防御目的,旨在说明攻击者可能使用的技术,以便安全人员能够识别和防御此类攻击。请勿在实际生产环境中使用恶意载荷。
本文详细介绍HTTPS加密协议对提升网站安全性、用户信任及SEO排名的关键作用。内容涵盖WordPress启用HTTPS的配置方法,包括wp-config.php常量设置、.htaccess重写规则、反向代理处理及虚拟主机部署策略,确保登录与管理会话安全传输。
本文汇总了 WordPress 插件审查团队在审核过程中遇到的常见问题与安全准则。内容涵盖输入数据清理、验证与转义的最佳实践,防止 XSS 和 SQL 注入漏洞;详细说明了命名空间、前缀规范及 GPL 许可证合规要求;同时涉及 WPDB 安全调用、第三方库依赖管理、国际化翻译标准以及文件上传与远程资源调用的安全策略,旨在帮助开发者提升插件安全性与兼容性。
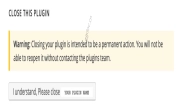
本文是 WordPress 插件团队发布的官方常见问题解答,涵盖插件提交、审核流程、Slug 命名规则及 SVN 仓库管理等核心内容。文章详细解答了关于插件批准时间、商标使用限制、关闭插件条件、安全报告方式以及如何处理代码抄袭等开发者最关心的问题,旨在帮助开发者顺利发布并维护合规的 WordPress 插件。
本文旨在为 WordPress 站点管理员提供环境及应用级别的安全最佳实践。重点强调保持核心、插件和主题的最新状态,谨慎对待公开文档建议。安全需持续规划与监控,通过降低未授权访问风险并制定恢复计划,确保在出现问题时能快速恢复正常运行,同时关注托管环境与人员在线行为的安全。