WordPress图片本地化插件使用教程
文章介绍插件使用方法,包括下载地址、图片本地化设置、处理时机、域名白名单、默认格式及失败处理方式。
关于黑名单的技术文章和开发文档。
文章介绍插件使用方法,包括下载地址、图片本地化设置、处理时机、域名白名单、默认格式及失败处理方式。
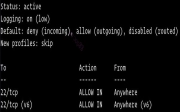
本文详细介绍如何在 Ubuntu 18.04 系统中使用 UFW (Uncomplicated Firewall) 工具配置防火墙。教程涵盖检查状态、设置默认策略、开放 HTTP/HTTPS及自定义端口、允许特定 IP 访问、拒绝恶意连接以及重置规则等完整操作指南,帮助管理员构建安全的服务器环境。
数据验证是保护系统免受不可信数据侵害的关键步骤。文章深入探讨了验证与清理的区别,介绍了白名单和黑名单两种核心验证理念及其适用场景。内容涵盖格式检测、类型检查等具体方法,并列举了 WordPress 中用于验证邮箱、数组、字符串长度及路径安全的辅助函数,帮助开发者构建更安全的代码逻辑。
在 WordPress 中,与评论(Comment)相关的核心钩子(Hooks)及其触发时机和参数说明。这些钩子允许开发者在评论的生命周期(如创建、状态变更、垃圾邮件处理等)中插入自定义代码。
本文介绍 WordPress 的 oEmbed 轻松嵌入功能。该协议允许博客向 YouTube 等提供商请求 HTML 嵌入内容,无需复制粘贴代码。文章详细说明了如何添加或移除对网站的支持,包括处理非 oEmbed 站点的回调函数。同时探讨了自 4.4 版本起的 oEmbed 发现机制及其安全过滤限制,帮助用户理解如何安全地嵌入视频、图像及文本等内容。
本文介绍如何在 TinyMCE 中配置内容安全策略(CSP)。文章详细说明了运行 TinyMCE 所需的 CSP 指令,如脚本、XMLHttpRequest、内联样式等。同时讲解了防火墙白名单设置及 HTTP 标头保留要求,帮助开发者在受限网络环境中正常使用 TinyMCE 及其云托管功能。
本文深入解析 WordPress REST API 的路由与端点机制。涵盖如何注册路由、定义资源路径及命名空间,详解 GET、POST、PUT、DELETE 等 HTTP 方法的应用。同时介绍回调函数处理、权限验证、参数验证与清理策略,以及确保 API 幂等性的最佳实践,帮助开发者构建安全高效的 REST 接口。
本文介绍TinyMCE“导出为PDF
本文介绍 TinyMCE Import from Word 插件,支持将 Word 文档或模板文件导入编辑器并保留格式与富媒体。插件提供 JWT 身份验证、自托管配置及自定义转换器选项。包含工具栏按钮、菜单项和命令的集成方法,以及 API 参考文档链接,帮助用户安全高效地实现文档导入功能。
本文深入解析 WordPress REST API 的核心机制,重点介绍 WP_REST_Request 类如何处理 HTTP 请求。文章详细阐述了请求方法、路由匹配及各类参数(URL、查询、体、文件)的传递方式与最佳实践。同时,通过实例代码演示了如何利用 rest_do_request() 创建高性能批量端点,帮助开发者优化 API 性能并构建更复杂的自定义功能。