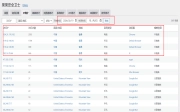
果果安全卫士识别出了恶意访问IP
服务器负载高,发现多个香港IP频繁访问,尝试xmlrpc漏洞、登录后台及下载代码。使用WordPress安全卫士拦截并封禁IP段,第三方JS统计未显示这些IP。
关于拦截的技术文章和开发文档。
服务器负载高,发现多个香港IP频繁访问,尝试xmlrpc漏洞、登录后台及下载代码。使用WordPress安全卫士拦截并封禁IP段,第三方JS统计未显示这些IP。
本文详解如何在 Windows 上修复 PHP Curl HTTPS 证书颁发机构错误。通过启用原生 CA 存储或配置 cacert.pem 文件解决 SSL 验证失败问题,并警告切勿禁用证书验证以确保安全。
这是一个关于 WordPress 核心过滤器(Filters)的文本数据,涵盖了用户认证、重定向、重写规则、WP_Query 查询、媒体处理、国际化、小工具及管理栏等各个模块的高级钩子功能。
本文深入解析两步验证(双重身份验证)机制,涵盖所知、所有及所是三种身份识别因素。探讨密码、生物特征及设备持有等验证方式的优缺点,分析SMS与应用程序的安全差异,并介绍WordPress相关插件,帮助用户构建更安全的在线登录环境,防范暴力破解与数据泄露风险。
本文介绍针对 WordPress 站点的暴力破解攻击防御最佳实践。涵盖强密码策略、双因素认证 (2FA)、通行密钥应用、登录尝试速率限制及 CAPTCHA 部署。同时讲解 WAF、CDN 边缘防护与服务器层配置技巧,帮助管理员构建多层防线,有效拦截恶意流量并保障站点安全。
这是一个模拟的 HTTP 请求示例,展示了如何构造一个包含特定漏洞利用负载的请求。此示例仅用于教育和防御目的,旨在说明攻击者可能使用的技术,以便安全人员能够识别和防御此类攻击。请勿在实际生产环境中使用恶意载荷。
Interactivity API 是 WordPress 的一项功能,允许在客户端导航(不重新加载整个页面)时保持交互式元素的状态和行为。它通过预加载脚本模块、管理服务器状态与客户端状态的合并、以及处理复杂的导航生命周期来实现无缝的用户体验。
在 WordPress 中,与评论(Comment)相关的核心钩子(Hooks)及其触发时机和参数说明。这些钩子允许开发者在评论的生命周期(如创建、状态变更、垃圾邮件处理等)中插入自定义代码。
本文详细介绍HTTPS加密协议对提升网站安全性、用户信任及SEO排名的关键作用。内容涵盖WordPress启用HTTPS的配置方法,包括wp-config.php常量设置、.htaccess重写规则、反向代理处理及虚拟主机部署策略,确保登录与管理会话安全传输。
本文详细介绍 WordPress 应用密码功能,旨在为程序化访问生成专用凭据,避免共享主账户密码。文章涵盖应用密码的定义、创建步骤、使用场景、与两步身份验证的区别、通过 WP-CLI 管理及故障排除方法,帮助开发者安全地管理 API 集成和第三方服务登录。