Linux 中的 /etc/passwd 文件:文件格式与字段详解
本文详解 Linux 系统中/etc/passwd 文件的格式、字段含义及安全使用方法。文章解析了用户名、UID、GID、家目录及登录 Shell 等七个核心字段的作用,解释了为何密码哈希移至/etc/shadow,并介绍了如何使用 cat、less 或 getent 命令查看文件内容,以及通过 vipw 安全编辑账户数据的最佳实践。
关于用户数据的技术文章和开发文档。
本文详解 Linux 系统中/etc/passwd 文件的格式、字段含义及安全使用方法。文章解析了用户名、UID、GID、家目录及登录 Shell 等七个核心字段的作用,解释了为何密码哈希移至/etc/shadow,并介绍了如何使用 cat、less 或 getent 命令查看文件内容,以及通过 vipw 安全编辑账户数据的最佳实践。
本文详解如何在 Linux 系统中将用户添加到指定组,包括修改次级组和主组的完整步骤。涵盖 usermod、adduser 及 gpasswd 等核心命令用法,演示如何为 Docker、Sudo 等权限分配设置组,并解决 Debian、Ubuntu、Fedora 及 RHEL 不同发行版的兼容性问题,帮助您高效管理用户权限。
本文详细介绍如何在 MySQL 和 MariaDB 中列出所有数据库。内容涵盖使用 SHOW DATABASES 和 SHOW SCHEMAS 命令的基本用法,利用 LIKE 子句及 information_schema 表进行高级过滤,以及通过命令行执行 SQL 语句的方法。同时提供权限排查、服务启动等故障排除指南,帮助用户高效管理数据库列表。
本文详解 Linux 中 su 命令的使用方法,涵盖如何切换到 root 或其他用户、登录与非登录 shell 的区别、环境变量保留选项及运行单个命令的技巧。同时对比 su 与 sudo 在密码机制、审计日志及安全策略上的差异,并提供常见错误排查指南,帮助系统管理员高效管理权限。
本文深入讲解在 Linux 系统上管理 Prometheus TSDB 数据存储与保留策略。内容涵盖数据块存储机制、使用 promtool 检查健康状况、配置时间或大小限制、理解压缩过程回收磁盘空间,以及通过 Admin API 创建和恢复快照的方法,同时解决 SELinux 权限与常见错误问题,帮助运维人员有效维护 Prometheus 数据库。
本文深入探讨 WordPress 插件开发中的隐私保护核心原则。文章详细阐述了在 GDPR 等法规背景下,开发者应遵循的数据收集限制、目的合法性及默认隐私设置等关键策略。同时提供了关于第三方共享、遥测数据记录、API 端点暴露及用户数据导出删除的具体检查清单,旨在帮助开发者构建安全、透明且符合法律要求的插件,建立用户信任。
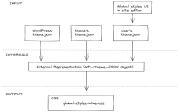
本文档深入解析 WordPress 区块编辑器中的样式概念,涵盖 HTML、CSS、区块样式、全局样式及布局样式的生成机制。文章面向区块作者与项目参与者,详解 theme.json 数据整合、样式表构建流程、用户操作对样式的影响,以及区块支持 API 在序列化样式中的应用与限制,帮助开发者构建一致且可定制的编辑体验。
本文详细介绍 WordPress 插件目录的官方指南,涵盖 GPL 许可证兼容性、代码可读性要求及软件即服务规范。重点阐述用户隐私保护、禁止未经同意跟踪、严禁推送外部可执行代码以及防范非法不诚实行为等核心准则,旨在为开发者提供透明公平的插件提交与开发环境。
本文提供 WordPress 网站隐私政策文本建议,指导管理员通过 wp_add_privacy_policy_content 函数添加插件相关声明。内容涵盖个人数据收集、共享对象及保留时长等关键问题,帮助站点满足 GDPR 等行业监管披露要求,确保用户数据透明与安全。
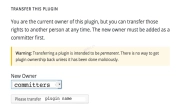
本文详解 WordPress 插件如何转让给新所有者。针对用户数少于十万的普通插件,需先添加提交者并更新 readme.txt,再通过高级选项中的危险区域完成转让。对于十万以上用户或获选/测试标识的大型插件,则需发送邮件至官方申请,并提供转让原因及新用户 ID 等信息,确保流程合规安全。