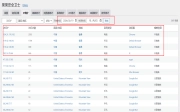
果果安全卫士识别出了恶意访问IP
服务器负载高,发现多个香港IP频繁访问,尝试xmlrpc漏洞、登录后台及下载代码。使用WordPress安全卫士拦截并封禁IP段,第三方JS统计未显示这些IP。
关于async的技术文章和开发文档。
服务器负载高,发现多个香港IP频繁访问,尝试xmlrpc漏洞、登录后台及下载代码。使用WordPress安全卫士拦截并封禁IP段,第三方JS统计未显示这些IP。
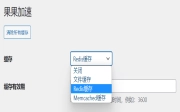
文章介绍如何通过修改配置文件、卸载插件、安装加速插件等方式实现网站缓存设置,包括文件、Redis、Memcached三种缓存方式的配置方法及注意事项。
文章介绍如何安装第三方sdk,需先确保服务器安装PHP和composer,通过命令行执行安装,并设置插件路径。
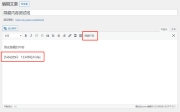
文章介绍如何通过插件设置隐藏内容,需填写设置项并使用hide简码。支持关注、登录、评论可见方式,需与自媒体平台关键词回复一致。
修改指定文件注释或删除代码可去除登录提示,实现离线安装本地插件。
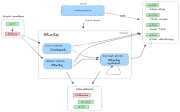
Interactivity API 核心概念与函数使用指南,涵盖异步操作作用域恢复、同步事件处理、状态订阅及服务器端初始化。
本指南详解如何在 Interactivity API 中使用 TypeScript 构建类型安全的存储。涵盖从自动推断客户端类型到手动定义服务器状态、本地上下文及派生状态的多种策略。同时讲解如何处理异步动作的生成器语法、打破循环引用以及跨区块导入导出带类型的存储,帮助开发者提升代码质量与重构效率。
Interactivity API 是 WordPress 的一项功能,允许在客户端导航(不重新加载整个页面)时保持交互式元素的状态和行为。它通过预加载脚本模块、管理服务器状态与客户端状态的合并、以及处理复杂的导航生命周期来实现无缝的用户体验。
@wordpress/escape-html是WordPress Gutenberg项目的独立NPM包,专为ES2015+环境设计。该工具提供多种函数用于安全地转义HTML内容,有效防止跨站脚本攻击和注入漏洞。它支持对连字符、小于号、大于号及引号进行精细处理,确保在属性值、可编辑元素及普通文本中的显示正确性。遵循W3C标准,是构建安全WordPress主题与插件的必备依赖。
本文档概述了 Gutenberg 项目中 Browser Mode 集成测试、快照测试、端到端 (E2E) 测试以及性能测试的完整工作流、最佳实践和故障排查指南。内容包括如何设置测试环境、处理非确定性内容、使用 Playwright 进行调试与跟踪、模拟网络/性能条件,以及针对 PHP 和 JavaScript 的具体测试命令。