15款最佳Kali Linux网络渗透测试工具
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
关于模块语法的技术文章和开发文档。
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
本文详细介绍在 Python 中删除文件和目录的多种方法。涵盖使用 os.remove()、pathlib.Path.unlink() 及 shutil.rmtree() 等核心函数。内容包含如何安全删除单个文件、递归清空目录、按模式匹配删除以及处理文件不存在或权限错误的异常策略,是编写自动化清理脚本的重要参考。
本文深入对比了面向高级用户的三大主流命令行 Shell:Bash、Zsh 与 Fish。文章详细分析了它们在功能特性、自定义能力、兼容性(如 POSIX 标准支持)及优缺点上的差异。无论您是追求稳定可移植性的系统管理员,还是渴望高度定制化的开发者,亦或是偏爱开箱即用体验的新手,都能从中找到最适合自身工作流的 Shell 选择建议,助您提升终端操作效率。
本文详细介绍在 Ubuntu 24.04 上安装和管理 Python 的多种方法。内容涵盖检查默认版本、使用 apt 安装 pip 与 venv、通过 deadsnakes PPA 获取更新版解释器,以及从源码编译自定义构建。指南强调如何安全创建虚拟环境以隔离项目依赖,同时保护系统自带的 Python 3.12 不被意外替换,确保系统工具正常运行。
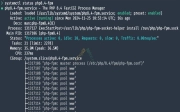
本指南详解如何在Ubuntu和Debian系统上通过Ondřej Surý仓库安装或升级至PHP 8.4。涵盖添加PPA/DPA源、安装CLI及FPM服务、配置Web服务器集成、管理扩展依赖及多版本共存策略,助您顺利完成PHP环境更新与兼容性迁移。
本文详细介绍如何在应用程序中打包和配置 TinyMCE 插件。涵盖使用 Webpack、Vite 或 Rollup 等工具包含开源及付费插件的方法,包括模块语法示例、基础文件夹结构、高级皮肤与图标导入、语言文件处理以及懒加载策略。同时说明外部插件加载选项、附加资源要求及常见插件如表情符号、拼写检查器的特定配置步骤,助您构建高效编辑器。
Interactivity API 是 WordPress 的一项功能,允许在客户端导航(不重新加载整个页面)时保持交互式元素的状态和行为。它通过预加载脚本模块、管理服务器状态与客户端状态的合并、以及处理复杂的导航生命周期来实现无缝的用户体验。
这是一个关于代码风格指南的文档片段,主要涵盖了 JavaScript/TypeScript、React 和 PHP 的编码规范。
WordPress 依赖提取 Webpack 插件用于将站点共享脚本和模块依赖项外部化,为每个入口点生成声明依赖列表及版本哈希的资产文件。它支持模块打包与脚本模块处理,利用 WordPress 样式依赖共享功能,避免手动维护依赖列表,兼容 Webpack 5.0.0 及以上版本,适用于 Gutenberg 项目构建流程。
本指南详解如何使用 Webpack、Vite、Rollup 或 Browserify 等工具打包 TinyMCE。涵盖 NPM 与 ZIP 安装配置,支持 ES6 及 CommonJS 模块语法。详细说明插件导入路径、额外资源文件(如表情符号、帮助插件语言包)的显式加载要求,以及皮肤 CSS 和主题的正确引入方式。同时提供付费插件许可说明、插件依赖项处理顺序及 UI 本地化语言文件配置方法,助您完成完整的编辑器构建与自定义部署。