为什么服务器很卡
文章指出网站服务器CPU爆红可能因垃圾IP访问或攻击导致,建议通过Nginx日志或插件统计识别攻击IP,并限制访问频率以避免服务器过载。
关于IP访问的技术文章和开发文档。
文章指出网站服务器CPU爆红可能因垃圾IP访问或攻击导致,建议通过Nginx日志或插件统计识别攻击IP,并限制访问频率以避免服务器过载。
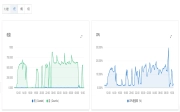
文章介绍如何通过NGINX访问日志排查WordPress网站被恶意IP攻击的问题,并提供封禁IP段和User_agent的方法,同时提到使用插件限制国外IP访问登录页面。
文章介绍如何配置MySQL实现远程访问,包括修改配置文件、授权用户、设置防火墙及验证方法。
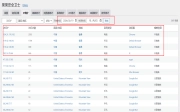
服务器负载高,发现多个香港IP频繁访问,尝试xmlrpc漏洞、登录后台及下载代码。使用WordPress安全卫士拦截并封禁IP段,第三方JS统计未显示这些IP。
本文详细解析 Linux 文件权限机制,涵盖 ls -l 输出解读、chmod 命令的符号与数字模式用法、chown 所有权变更及 umask 默认权限设置。内容深入讲解读、写、执行权限在文件与目录中的不同含义,并重点分析 setuid、setgid 和 sticky bit 特殊位的作用与安全风险,帮助用户全面掌握 Linux 文件系统访问控制。
这段文本详细介绍了 Laravel Passport 中 OAuth2 授权的各种类型(密码、客户端凭证、隐式、授权码)、个人访问令牌的创建与管理、作用域的定义与验证、SPA 身份验证以及 CSRF 保护等核心功能。
Laravel 中 Eloquent ORM 的高级用法指南,涵盖预加载(Eager Loading)、延迟加载(Lazy Loading)、自动预加载、防止延迟加载、关联模型的插入与更新(包括多对多关系同步)、以及触碰父级时间戳等核心功能。
本文详细介绍 TinyMCE 8 的许可证密钥系统,涵盖 GPLv2+ 开源许可与商业许可的区别。内容包含自托管环境下的密钥配置、API 密钥与许可证密钥的差异、部署类型选择(云/混合/自托管)、ONLINE+ 试用版设置以及常见错误代码解析与解决方案,帮助用户合规使用编辑器。
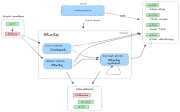
Interactivity API 核心概念与函数使用指南,涵盖异步操作作用域恢复、同步事件处理、状态订阅及服务器端初始化。
本文详细介绍 TinyMCE AI 的基于权限的访问控制系统。通过 JWT 令牌中的声明,精确管理用户对 AI 功能、模型及能力的访问。涵盖角色定义、成本控制、安全限制等策略,并提供对话、上下文、操作与审查的具体权限配置指南及最佳实践建议。