15款最佳Kali Linux网络渗透测试工具
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
关于GuzzleHttp的技术文章和开发文档。
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
文章介绍了使用remi源安装PHP扩展时,如何确定扩展名称及版本信息,列举了多个扩展及其对应的PHP版本支持情况。
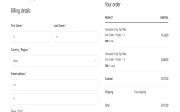
文章介绍如何在WooCommerce结账页面删除或修改字段,包括删除字段、设置非必填及修改标签和占位符的代码示例。
文章介绍了如何通过插件实现网站链接的定时推送,包括设置推送平台、检查配置、访问特定网址确保任务运行,以及处理推送失败和记录查看方法。
基于PHP+FFmpeg+OpenCC+Ollama本地大模型搭建全自动视频字幕翻译系统,Windows离线批量处理MKV视频,自动提取字幕、繁简转换、上下文AI翻译、字幕自动换行,硬压字幕输出MP4,全程不上传素材,保护视频隐私,适合自媒体、教学视频本地化汉化。
本文详细介绍 Laravel HTTP 客户端的使用指南。涵盖如何发起 GET、POST 等请求,处理 JSON 响应,设置 URI 模板、请求头与身份验证。同时讲解超时重试机制、Guzzle 中间件注册、并发请求池及批处理、延迟执行宏定义。此外,还包含模拟响应、伪造异常、记录请求日志以及事件监听等高级测试技巧,助开发者构建高效健壮的 Web 应用。
本文介绍 TinyMCE 编辑器提供的默认可用图标列表。用户可参考相关文档了解如何为 TinyMCE 创建自定义图标包,并掌握通过 API 设置图标标识符、预览文件名等配置方法,满足个性化界面需求。
A comprehensive list of WordPress core blocks and their supported features, including layout, design, typography, interactivity, and specific use cases like social links, tables, and tabs.
本文详细介绍访问选项对Comments插件行为的影响。通过配置只读模式,可限制用户编辑编辑器内容,同时保留添加或删除评论的权限。当启用只读时,编辑器自动锁定,评论侧边栏进入仅查看状态,允许导航和查看评论但禁止新增。此设置适用于需要保护文章内容但鼓励互动的场景,帮助用户灵活管理站点内容与用户权限。
这是一个关于 Laravel 通知系统(Notifications)的详细指南,涵盖了广播队列、自定义通知类型、监听机制、React/Vue/Svelte 集成、短信通知(Vonage)、Slack 通知(Block Kit、交互性、外部工作区)、本地化、测试、按需通知、事件处理以及自定义通道的完整开发流程。