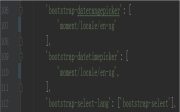
fastadmin修改前端时间选择为英文
文章说明如何将时间选择语言从中文改为英文,需修改多个JavaScript文件中的相关代码。
关于前端代码的技术文章和开发文档。
文章说明如何将时间选择语言从中文改为英文,需修改多个JavaScript文件中的相关代码。
文章介绍防止移动端页面被搜索引擎转码的方法,指出部分代码已失效,建议删除,同时推荐保留viewport和applicable-device代码。
本文详细介绍构建现代化 CSS 重置排版的方法,涵盖 tidy-typography.css 的核心功能。内容包含流体排版、垂直节奏修剪、文本换行优化、智能连字符及墨水感知下划线等最新 CSS 属性应用。通过具体代码示例,帮助开发者实现更优雅、自适应的网页文字布局,同时兼顾浏览器兼容性与回退机制。
神马站长平台获取Authkey时出现Mixed Content错误,因HTTPS页面请求HTTP接口被浏览器阻止。解决方法是在页面head添加Content-Security-Policy代码,通过开发者工具修改实现。
文章介绍使用JavaScript代码在新窗口中打开链接的方法,包括创建a标签、设置属性及动态添加元素实现点击跳转。
本文提供适用于 TinyMCE 网站或应用程序的全面安全指南。涵盖 XSS 漏洞防护、依赖项更新、HSTS 与 CSP 配置等关键措施。同时解析用户输入风险,如注入攻击、数据泄露及会话管理失效,并介绍 DOMPurify 过滤机制与外部资源沙盒处理策略,助您构建安全的编辑环境。
本文详细介绍 TinyMCE 的安全建议与防护措施。涵盖 XSS 漏洞修复、依赖项更新、HSTS 强制 HTTPS、配置 CSP 策略等关键措施。同时提供关于用户输入清理、外部资源保护及认证会话管理等通用安全风险的应对指南,帮助开发者构建更安全的 Web 应用。
本文详细介绍如何维护 TinyMCE 的安全性,涵盖 XSS 漏洞防护、跨站脚本攻击缓解、注入攻击防御及数据泄露预防。文章提供保持依赖项更新、配置 HSTS 强制 HTTPS、设置内容安全策略 (CSP) 等最佳实践建议。同时讲解 DOMPurify 清理机制、嵌入式资源沙盒化及身份验证管理,帮助开发者构建安全的 TinyMCE 应用环境。
本文详细介绍为 TinyMCE 配置内容安全策略(CSP)的方法与安全建议。涵盖如何防止 XSS 攻击、使用 DOMPurify 进行 HTML 消毒、强制实施 HSTS 以确保 HTTPS 加密通信,以及保持依赖项更新等关键安全措施,帮助用户构建更安全的 Web 应用环境。
本文详细介绍 TinyMCE 编辑器的一般安全风险及通用安全建议。涵盖跨站脚本(XSS)防护、内容安全策略(CSP)配置、HSTS 强制 HTTPS、依赖项版本管理、身份认证与会话管理失效防范,以及防止注入攻击和数据不安全传输存储等关键措施,帮助用户构建更安全的应用环境。