WordPress 7.1.3 维护与安全更新
WordPress 7.1.3 发布重要安全与维护更新,包含七项安全修复和四项错误修复。此次更新解决了评论管理页面的存储型 XSS、WXR 导出中的二阶 SQL 注入及拒绝服务等问题。建议立即更新站点以保障安全,支持自动后台更新功能。感谢社区贡献者协助发现并修复漏洞。
关于依赖冲突的技术文章和开发文档。
WordPress 7.1.3 发布重要安全与维护更新,包含七项安全修复和四项错误修复。此次更新解决了评论管理页面的存储型 XSS、WXR 导出中的二阶 SQL 注入及拒绝服务等问题。建议立即更新站点以保障安全,支持自动后台更新功能。感谢社区贡献者协助发现并修复漏洞。
PHP 8.5.12、8.4.27、8.3.36 和 8.2.35 修复了两个严重漏洞,这些漏洞可导致未经身份验证的远程代码执行。强烈建议所有 PHP 用户立即更新。风险网站: 所有处理 Web 请求的 PHP 安装,包括 PHP-FPM、使用 mod_php 的 Apache、php-cgi、FrankenPHP 和 LiteS...
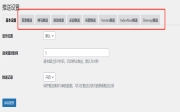
文章介绍了如何通过插件实现网站链接的定时推送,包括设置推送平台、检查配置、访问特定网址确保任务运行,以及处理推送失败和记录查看方法。
文章详细介绍了如何通过yum安装php依赖,下载并编译php源码,配置php-fpm及php.ini文件,优化性能并设置开机启动。
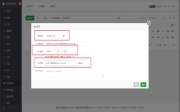
文章介绍WordPress计划任务执行方式,建议通过定时访问wp-cron.php文件确保插件定时执行,提供Windows和Linux服务器配置方法。
本文档概述了 Gutenberg 项目中 Browser Mode 集成测试、快照测试、端到端 (E2E) 测试以及性能测试的完整工作流、最佳实践和故障排查指南。内容包括如何设置测试环境、处理非确定性内容、使用 Playwright 进行调试与跟踪、模拟网络/性能条件,以及针对 PHP 和 JavaScript 的具体测试命令。
本文介绍 WordPress 插件开发的十大最佳实践,涵盖如何避免命名冲突、设置唯一代码前缀、采用面向对象编程及合理的文件组织结构。文章还详细讲解了条件加载、ABSPATH 安全访问控制、主流架构模式选择以及利用现成模板快速启动项目的方法,旨在帮助开发者编写与核心及其他插件协同工作良好的稳定代码。
本文详细介绍 Laravel 从 12.x 升级到 13.0 的完整指南。涵盖高影响变更如 CSRF 中间件更名、依赖项更新及安装器升级。同时解析低影响变更,包括缓存前缀调整、MySQL 查询语法校验、会话 Cookie 安全配置以及 Eloquent 模型序列化行为变化。提供容器绑定、契约方法新增、路由注册优先级等具体技术细节,帮助开发者平滑迁移并修复潜在的安全漏洞与兼容性问题。
Laravel 服务容器是管理类依赖和执行依赖注入的核心工具。本文深入解析零配置自动解析、基础绑定、单例与作用域绑定、接口实现绑定及上下文绑定等机制。同时介绍扩展绑定、解析方法、容器事件监听与 PSR-11 兼容性,帮助开发者构建强大应用并贡献代码。
本文汇总了 WordPress 插件审查团队在审核过程中遇到的常见问题与安全准则。内容涵盖输入数据清理、验证与转义的最佳实践,防止 XSS 和 SQL 注入漏洞;详细说明了命名空间、前缀规范及 GPL 许可证合规要求;同时涉及 WPDB 安全调用、第三方库依赖管理、国际化翻译标准以及文件上传与远程资源调用的安全策略,旨在帮助开发者提升插件安全性与兼容性。