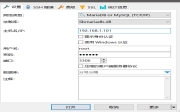
Termux安装MySQL(mariadb)
文章介绍了在Termux中安装MariaDB的步骤,包括安装命令、设置密码、配置文件修改及远程访问设置,最后成功运行数据库服务。
关于权限刷新的技术文章和开发文档。
文章介绍了在Termux中安装MariaDB的步骤,包括安装命令、设置密码、配置文件修改及远程访问设置,最后成功运行数据库服务。
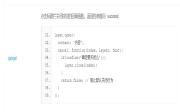
代码展示如何在弹窗编辑订单后刷新页面,通过is_reload变量控制是否重载,并在结束函数中延迟刷新。
本文详解如何在 Ubuntu 和 Debian 系统中解决 APT 与 dpkg 无法获取锁的错误。内容涵盖识别占用锁的进程、检查自动更新服务状态、安全终止卡住任务以及修复中断的软件包配置。指南强调切勿随意删除锁文件,并提供完整的命令行排查步骤,帮助用户在不损坏系统数据库的前提下恢复软件包管理功能。
文章详细介绍了如何安装和配置PHP、nginx、MySQL及libreoffice,包括安装命令、配置文件修改、权限设置和连接测试方法。
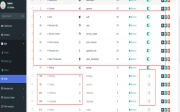
文章介绍了如何通过命令行创建菜单权限规则,适用于后台菜单未创建的情况。操作包括修改命令文件、创建PHP文件并执行命令,以生成对应的权限规则。
本文深入解析 WordPress 4.0 至 4.7 版本中自定义器的核心功能与优化技巧。内容涵盖上下文相关控制(active_callback)的灵活应用、选择性刷新机制的实现原理及其对提升用户体验的优势,同时详解 postMessage 传输方式如何实现近乎实时的设置预览。此外,文章还介绍了通知功能的配置方法以及主题与插件如何协同支持这些高级特性,帮助开发者打造更流畅的自定义器界面。
本文详解 WordPress 中角色与权限的管理机制。涵盖默认角色设置、使用 add_role() 创建新角色、remove_role() 移除角色及 update_option 调整默认角色。同时介绍通过 get_role() 获取对象并配合 add_cap()、remove_cap() 添加或移除自定义权限的方法,以及 user_can()、current_user_can() 等函数在模板中的权限检测应用,适合开发者参考。
本文深入讲解 WordPress 插件开发中的用户权限与角色系统。通过 current_user_can 函数检查 edit_others_posts 等权限,确保仅授权用户可执行敏感操作如删除帖子。文章提供完整代码示例,演示如何在前端安全地添加删除链接,防止未授权访问,帮助开发者构建高效安全的 WP 插件。
这是一个关于如何开发 WordPress 自定义块(Copyright Date Block)的教程总结。内容涵盖了从动态渲染到静态渲染的实现,包括添加切换开关控制起始年份显示、更新块内容逻辑、处理前后端数据同步以及优化 render.php 文件等关键步骤。最终目标是构建一个既支持动态更新又具备静态回退方案的健壮自定义块。
本文介绍如何通过 trunk 机制确保开放拉取请求包含最新的仓库级基础设施变更,如 Node.js 升级或格式化工具更新。系统利用可移动 Git 引用跟踪基线,防止基于旧提交的请求通过 CI。文章详细说明了基线移动规则、状态刷新策略及处理红色状态的具体方法,帮助维护者有效管理代码质量与工具链同步。