限制wsl运行内存
文章介绍WSL中通过.wslconfig和wsl.conf配置Linux分发版的方法,包括全局和每个分发版的设置,以及如何限制内存和自动挂载功能。
关于自定义网站分发的技术文章和开发文档。
文章介绍WSL中通过.wslconfig和wsl.conf配置Linux分发版的方法,包括全局和每个分发版的设置,以及如何限制内存和自动挂载功能。
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
本文详解如何在 Linux 系统中配置自定义 SSH 客户端配置文件,以简化远程主机访问。教程涵盖系统级与用户特定配置文件的区别、Host 节定义规则及常用选项如 HostName、Port、IdentityFile 等设置方法。通过创建别名和预设参数,实现无密码安全登录并优化连接体验,适合需要频繁管理多台服务器的运维人员参考学习。
文章介绍果果CMS安装与设置,包括顶部导航菜单、轮播图、广告设置等,提供文字和图片广告的代码示例及自定义方法。
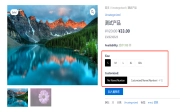
文章介绍如何通过WooCommerce实现自定义属性功能,允许用户选择属性并更新产品价格。包含前端样式、后端逻辑、数据保存及价格计算等核心代码。
Laravel 队列重试、失败任务处理、监控与测试相关配置及方法说明
本文详细介绍 Laravel 事件系统的核心概念与高级用法。涵盖事件与监听器的创建、注册及发现机制,深入讲解队列处理、数据库事务隔离、唯一锁控制、防抖策略以及闭包监听器等特性。同时提供事件分发、延迟执行、订阅器编写及测试辅助方法的实用指南,帮助开发者高效解耦应用逻辑并构建稳健的事件驱动架构。
这是一个模拟的 HTTP 请求示例,展示了如何构造一个包含特定漏洞利用负载的请求。此示例仅用于教育和防御目的,旨在说明攻击者可能使用的技术,以便安全人员能够识别和防御此类攻击。请勿在实际生产环境中使用恶意载荷。
本文详解 WordPress theme.json 中的排版设置配置指南。涵盖通过 settings.typography 启用或禁用字体大小、首字下沉、行高等选项的方法。教程包含如何注册系统字体与网络字体(字体面),定义自定义字体家族及预设大小,并讲解启用流体排版以实现响应式字体缩放,帮助开发者优化主题样式一致性。
本文详解如何在 WordPress 官方目录发布主题,涵盖文件检查、测试验证及审核指南等关键步骤。同时对比自行托管、GitHub 开源与第三方市场的优缺点,帮助开发者选择最佳分发策略,提升主题的可见度、信誉度及用户信任,确保顺利通过审核并建立长期社区支持。