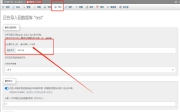
MySQL从数据库文件中导入数据
文章介绍了MySQL数据库文件导入的几种方法,包括使用phpMyAdmin、图形化工具、宝塔和命令行。每种方法的步骤和注意事项均有说明。
关于清理数据库表的技术文章和开发文档。
文章介绍了MySQL数据库文件导入的几种方法,包括使用phpMyAdmin、图形化工具、宝塔和命令行。每种方法的步骤和注意事项均有说明。
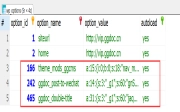
WordPress更改域名时,因数据库序列化数据结构改变导致反序列化失败。解决方法是通过数据库语句查找并删除多余配置,保留siteurl和home配置。
文章详细介绍了如何安装和配置PHP、nginx、MySQL及libreoffice,包括安装命令、配置文件修改、权限设置和连接测试方法。
文章介绍数据库报错情况,如重复数据导致的错误,提供屏蔽报错的方法。
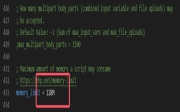
WordPress出现内存不足报错,需调整php memory_limit参数并重启生效。若服务器内存不足,应检查wp_options表中自动加载数据,优化减少自动加载项以释放内存。
本文汇总了 WordPress 插件审查团队在审核过程中遇到的常见问题与安全准则。内容涵盖输入数据清理、验证与转义的最佳实践,防止 XSS 和 SQL 注入漏洞;详细说明了命名空间、前缀规范及 GPL 许可证合规要求;同时涉及 WPDB 安全调用、第三方库依赖管理、国际化翻译标准以及文件上传与远程资源调用的安全策略,旨在帮助开发者提升插件安全性与兼容性。
本文详细介绍如何在 WordPress 插件中自动创建和管理独立的 MySQL/MariaDB 数据库表。文章讲解了利用 dbDelta 函数处理表结构更新、使用 WPDB 类安全存储数据以及通过激活钩子和版本检测机制实现插件升级时的数据库迁移方案,是开发者必备的技术指南。
本文详细介绍 WordPress REST API 的路由与端点配置方法。内容涵盖如何使用 register_rest_route() 函数注册路由、定义命名空间及版本、设置 HTTP 方法(GET/POST/PUT/DELETE)、处理路径变量获取资源,以及实现权限回调和参数验证清理机制,帮助开发者构建安全高效的自定义 API 接口。
本文深入探讨 WordPress 插件开发中的隐私保护核心原则。文章详细阐述了在 GDPR 等法规背景下,开发者应遵循的数据收集限制、目的合法性及默认隐私设置等关键策略。同时提供了关于第三方共享、遥测数据记录、API 端点暴露及用户数据导出删除的具体检查清单,旨在帮助开发者构建安全、透明且符合法律要求的插件,建立用户信任。
本文深入探讨 WordPress REST API 中 JSON Schema 的核心作用与应用。文章详细讲解了如何利用 Schema 对数据进行结构化处理,实现更高效的测试与可发现性。通过资源 Schema 和参数 Schema 的实战代码示例,展示了如何定义字段类型、执行数据验证及清理逻辑。掌握这些技巧能显著提升 API 的可维护性与扩展性,帮助开发者构建规范且易于集成的 Web 服务。