fastadmin一键生成菜单规则
文章介绍了如何通过命令行创建菜单权限规则,适用于后台菜单未创建的情况。操作包括修改命令文件、创建PHP文件并执行命令,以生成对应的权限规则。
关于开发者权限控制的技术文章和开发文档。
文章介绍了如何通过命令行创建菜单权限规则,适用于后台菜单未创建的情况。操作包括修改命令文件、创建PHP文件并执行命令,以生成对应的权限规则。
本文详细介绍如何在 MySQL 和 MariaDB 中列出所有数据库。内容涵盖使用 SHOW DATABASES 和 SHOW SCHEMAS 命令的基本用法,利用 LIKE 子句及 information_schema 表进行高级过滤,以及通过命令行执行 SQL 语句的方法。同时提供权限排查、服务启动等故障排除指南,帮助用户高效管理数据库列表。
文章说明控制器默认加载对应语言文件,可通过代码手动加载其他语言文件,并提供加载路径示例。
文章介绍在列表页面添加自定义按钮的配置方法,包括按钮名称、文本、图标、链接及回调函数,支持弹窗、Ajax请求和新选项卡打开等功能。
神马站长平台获取Authkey时出现Mixed Content错误,因HTTPS页面请求HTTP接口被浏览器阻止。解决方法是在页面head添加Content-Security-Policy代码,通过开发者工具修改实现。
本文详解 WordPress 中角色与权限的管理机制。涵盖默认角色设置、使用 add_role() 创建新角色、remove_role() 移除角色及 update_option 调整默认角色。同时介绍通过 get_role() 获取对象并配合 add_cap()、remove_cap() 添加或移除自定义权限的方法,以及 user_can()、current_user_can() 等函数在模板中的权限检测应用,适合开发者参考。
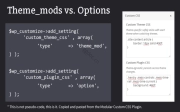
本文深入解析 WordPress 自定义器(Customizer)的核心开发技术,涵盖 wp_customize 对象的设置添加、控制元素构建及板块面板层级管理。文章详细对比了选项型与主题修改型设置的存储机制,介绍了日期选择、颜色拾取器、媒体上传等内置控件用法,并指导开发者如何通过继承类创建自定义 UI 组件,同时强调数据净化与安全规范,是构建高效主题定制界面的必备指南。
本文深入讲解 WordPress 插件开发中的用户权限与角色系统。通过 current_user_can 函数检查 edit_others_posts 等权限,确保仅授权用户可执行敏感操作如删除帖子。文章提供完整代码示例,演示如何在前端安全地添加删除链接,防止未授权访问,帮助开发者构建高效安全的 WP 插件。
本文是 WordPress 插件团队发布的官方常见问题解答,涵盖插件提交、审核流程、Slug 命名规则及 SVN 仓库管理等核心内容。文章详细解答了关于插件批准时间、商标使用限制、关闭插件条件、安全报告方式以及如何处理代码抄袭等开发者最关心的问题,旨在帮助开发者顺利发布并维护合规的 WordPress 插件。
本文详细介绍 WordPress 插件的特殊用户角色与权限管理能力。文章解析了所有者、提交者、支持代表及贡献者四种角色的具体职责、添加删除方式及论坛显示规则,帮助管理员安全高效地管理插件团队与协作流程。