【WordPress插件开发手册】角色与能力
本文详解 WordPress 中角色与权限的管理机制。涵盖默认角色设置、使用 add_role() 创建新角色、remove_role() 移除角色及 update_option 调整默认角色。同时介绍通过 get_role() 获取对象并配合 add_cap()、remove_cap() 添加或移除自定义权限的方法,以及 user_can()、current_user_can() 等函数在模板中的权限检测应用,适合开发者参考。
关于角色的技术文章和开发文档。
本文详解 WordPress 中角色与权限的管理机制。涵盖默认角色设置、使用 add_role() 创建新角色、remove_role() 移除角色及 update_option 调整默认角色。同时介绍通过 get_role() 获取对象并配合 add_cap()、remove_cap() 添加或移除自定义权限的方法,以及 user_can()、current_user_can() 等函数在模板中的权限检测应用,适合开发者参考。
本文深入讲解 WordPress 插件开发中的用户权限与角色系统。通过 current_user_can 函数检查 edit_others_posts 等权限,确保仅授权用户可执行敏感操作如删除帖子。文章提供完整代码示例,演示如何在前端安全地添加删除链接,防止未授权访问,帮助开发者构建高效安全的 WP 插件。
本文介绍 WordPress 中用户账户的核心概念与管理机制。文章详细讲解了用户存储位置、角色与权限分配方法,以及如何遵循最小权限原则来保障系统安全。同时涵盖自定义角色创建及开发人员如何利用权限集限制操作,帮助用户有效管理访问控制并优化网站安全性。
本文详细介绍 WordPress 插件的特殊用户角色与权限管理能力。文章解析了所有者、提交者、支持代表及贡献者四种角色的具体职责、添加删除方式及论坛显示规则,帮助管理员安全高效地管理插件团队与协作流程。
本文深入探讨 WordPress 插件开发中的隐私保护核心原则。文章详细阐述了在 GDPR 等法规背景下,开发者应遵循的数据收集限制、目的合法性及默认隐私设置等关键策略。同时提供了关于第三方共享、遥测数据记录、API 端点暴露及用户数据导出删除的具体检查清单,旨在帮助开发者构建安全、透明且符合法律要求的插件,建立用户信任。
本文深入探讨 WordPress 国际化开发中的关键安全问题。文章重点讲解了如何防范翻译者提交的恶意代码与垃圾邮件,强调必须对国际化字符串进行转义处理,避免直接包含 URL。同时介绍了使用占位符替代链接、自行编译.mo 文件以及利用 Polyglots 团队验证机制等最佳实践,帮助开发者构建更安全的多语言网站。
本文介绍 WordPress.org 插件目录的免费托管服务及开发规范。内容涵盖 GPL 许可证要求、版权合规、禁止垃圾邮件等审核标准,并详解如何使用 SVN 提交插件、编写 readme.txt、配置头部信息及维护安全性的完整流程,同时提供开发者常见问题与支持渠道指引。
本文全面介绍 WordPress 主题的发布前测试流程,涵盖本地开发环境搭建、单元测试数据导入及应用。文章详细指导如何测试代码质量、响应式布局、核心功能兼容性(如帖子、评论、块编辑器)以及可访问性标准。同时推荐了调试栏、查询监控器等实用工具与 PageSpeed Insights 性能分析方案,帮助开发者确保主题在各类设备与环境中的稳定运行,为正式上线做好充分准备。
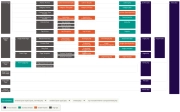
本文详细解析了WordPress模板层级结构,解释了系统如何根据查询字符串确定使用哪个模板文件。内容涵盖首页、前台页、隐私政策、单篇文章、分类标签、自定义帖子类型及404等页面的模板查找顺序与回退机制。同时介绍了子主题覆盖规则、非ASCII字符处理以及通过过滤器自定义层级结构的方法,是开发者和主题定制者的重要参考指南。
本文介绍 WordPress 区块主题的无障碍性功能,涵盖如何通过 HTML 元素创建地标区域、配置 ARIA 属性及启用键盘导航。文章详细说明了使用站点编辑器添加 header、main 等标签的方法,以及如何生成“跳到内容”链接和优化响应式视图,帮助用户简化无障碍流程并提升网站可访问性。