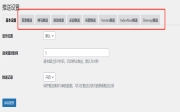
WordPress果果推送插件使用教程
文章介绍了如何通过插件实现网站链接的定时推送,包括设置推送平台、检查配置、访问特定网址确保任务运行,以及处理推送失败和记录查看方法。
关于令牌化链接的技术文章和开发文档。
文章介绍了如何通过插件实现网站链接的定时推送,包括设置推送平台、检查配置、访问特定网址确保任务运行,以及处理推送失败和记录查看方法。
文章介绍了PHP版支付宝SDK的两个版本,通用版适用于未使用命名空间的项目,Easy版适用于使用命名空间的项目,提供更便捷的调用方式,并附带了示例代码和配置说明。
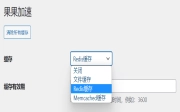
文章介绍如何通过修改配置文件、卸载插件、安装加速插件等方式实现网站缓存设置,包括文件、Redis、Memcached三种缓存方式的配置方法及注意事项。
文章介绍在列表页面添加自定义按钮的配置方法,包括按钮名称、文本、图标、链接及回调函数,支持弹窗、Ajax请求和新选项卡打开等功能。
文章介绍果果CMS安装与设置,包括顶部导航菜单、轮播图、广告设置等,提供文字和图片广告的代码示例及自定义方法。
本文介绍 WordPress.org 为保护新插件安全而新增的“发布确认”功能。启用后,提交者需在 SVN 打标签并通过邮件中的令牌化链接在仪表板手动确认才能发布。系统会自动通知所有提交者,且发布过程要求使用 Stable Tag,无法从 trunk 直接发布,确保版本更新的安全与规范。
本文详细介绍在 WordPress 中创建自定义文章元框的完整指南。内容涵盖使用 add_meta_box 函数添加界面元素、通过 save_post 钩子保存数据至 postmeta 表、利用 AJAX 实现实时验证与交互,以及采用面向对象编程优化代码结构。适合开发者构建灵活、模块化的编辑屏幕组件。
本文详解如何打造符合 WCAG 标准的 WordPress 无障碍主题。涵盖颜色对比度、图片 Alt 文本、键盘操作及标题结构等核心规范,确保视障用户通过屏幕阅读器顺畅访问,助力构建包容性更强的网站体验。
本文深入探讨 WordPress 主题开发中的核心安全问题,涵盖跨站脚本(XSS)、SQL 注入及跨站请求伪造(CSRF)等常见漏洞的防御策略。文章详细讲解了如何通过数据转义、使用 wp_kses 清理 HTML、调用 $wpdb 函数执行安全查询以及利用 Nonce 令牌防止 CSRF 攻击。同时提供了 Common APIs Handbook 等权威资源链接,帮助开发者构建更安全的主题与插件,确保网站免受恶意代码入侵。
本文介绍了随机数令牌(Nonce)的概念及其在 API 安全中的应用。内容已迁移至 Common APIs Handbook 的 Nonces 页面,旨在帮助开发者理解如何利用非重复性数值进行有效的身份验证和请求防重放攻击,是 Web 开发与编程指南中的重要参考资料。