Ubuntu 24.04.4 LTS 安装PHP、nginx、MySQL、libreoffice
文章详细介绍了如何安装和配置PHP、nginx、MySQL及libreoffice,包括安装命令、配置文件修改、权限设置和连接测试方法。
关于NoSQL的技术文章和开发文档。
文章详细介绍了如何安装和配置PHP、nginx、MySQL及libreoffice,包括安装命令、配置文件修改、权限设置和连接测试方法。
文章介绍了安装MySQL8的步骤,包括版本查看、服务启动及安全设置。重点涉及root密码设置、禁用匿名用户、禁止远程登录及删除测试数据库,以提升安全性。
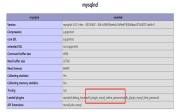
PHP连接MySQL8报错SQLSTATE[HY000],因PHP不支持caching_sha2_password。解决方法为修改my.ini配置,将默认认证方式改为mysql_native_password,并更新root用户密码,重启MySQL后即可解决。
文章介绍了使用remi源安装PHP扩展时,如何确定扩展名称及版本信息,列举了多个扩展及其对应的PHP版本支持情况。
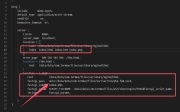
文章介绍了在Termux环境下安装PHP 8.3.10的方法,查看版本及扩展库,配置php-fpm和Nginx以运行PHP脚本,并通过index.php测试PHP是否成功运行。
本文详细介绍如何在 WordPress 插件中自动创建和管理独立的 MySQL/MariaDB 数据库表。文章讲解了利用 dbDelta 函数处理表结构更新、使用 WPDB 类安全存储数据以及通过激活钩子和版本检测机制实现插件升级时的数据库迁移方案,是开发者必备的技术指南。
本文深入探讨 WordPress 主题开发中的核心安全问题,涵盖跨站脚本(XSS)、SQL 注入及跨站请求伪造(CSRF)等常见漏洞的防御策略。文章详细讲解了如何通过数据转义、使用 wp_kses 清理 HTML、调用 $wpdb 函数执行安全查询以及利用 Nonce 令牌防止 CSRF 攻击。同时提供了 Common APIs Handbook 等权威资源链接,帮助开发者构建更安全的主题与插件,确保网站免受恶意代码入侵。
本文汇总了 WordPress 插件审查团队在审核过程中遇到的常见问题与安全准则。内容涵盖输入数据清理、验证与转义的最佳实践,防止 XSS 和 SQL 注入漏洞;详细说明了命名空间、前缀规范及 GPL 许可证合规要求;同时涉及 WPDB 安全调用、第三方库依赖管理、国际化翻译标准以及文件上传与远程资源调用的安全策略,旨在帮助开发者提升插件安全性与兼容性。
本文深入解析 WordPress 核心机制 The Loop(循环结构),详解其工作原理、基本语法及在主题模板中的应用。内容涵盖常用模板标签如 the_content、the_title 的使用,条件判断函数 is_single 等,以及如何通过 WP_Query 创建次要查询、使用 rewind_posts 重置循环和 wp_reset_postdata 避免数据冲突,是 WordPress 主题开发者的必备指南。
本文介绍 WordPress Debug Bar 主插件及其众多扩展功能。它能在管理栏提供查询跟踪、缓存信息、PHP 警告及通知等调试数据。此外,还涵盖短代码详情、常量显示、文章类型、Cron 事件、钩子操作、瞬态列表以及脚本依赖和远程请求监控等实用面板,是开发者必备的高效工具。