fastadmin列表自定义按钮参考文档
文章介绍在列表页面添加自定义按钮的配置方法,包括按钮名称、文本、图标、链接及回调函数,支持弹窗、Ajax请求和新选项卡打开等功能。
关于弹窗的技术文章和开发文档。
文章介绍在列表页面添加自定义按钮的配置方法,包括按钮名称、文本、图标、链接及回调函数,支持弹窗、Ajax请求和新选项卡打开等功能。
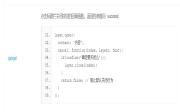
代码展示如何在弹窗编辑订单后刷新页面,通过is_reload变量控制是否重载,并在结束函数中延迟刷新。
本文详细介绍 WordPress 6.5 引入的 Interactivity API,帮助开发者为区块添加标准化交互功能。涵盖快速入门、核心概念、Store 机制及 Script Modules 使用方法。通过添加 wp-interactive 指令激活功能,实现区块间数据共享与通信,构建丰富用户体验。包含安装要求、代码配置步骤及官方文档资源链接,适合前端开发人员参考学习。
本文提供实用的 UI 文案与错误消息编写指南。涵盖如何消除冗长被动语态、优化项目符号列表结构、撰写清晰的单行功能描述以及设计友好的错误提示。通过具体案例演示,帮助开发者提升界面文本的可读性与用户信任度,确保信息传达准确且高效。
本文提供适用于 TinyMCE 网站或应用程序的全面安全指南。涵盖 XSS 漏洞防护、依赖项更新、HSTS 与 CSP 配置等关键措施。同时解析用户输入风险,如注入攻击、数据泄露及会话管理失效,并介绍 DOMPurify 过滤机制与外部资源沙盒处理策略,助您构建安全的编辑环境。
本文详细介绍 TinyMCE 的安全建议与防护措施。涵盖 XSS 漏洞修复、依赖项更新、HSTS 强制 HTTPS、配置 CSP 策略等关键措施。同时提供关于用户输入清理、外部资源保护及认证会话管理等通用安全风险的应对指南,帮助开发者构建更安全的 Web 应用。
本文详细介绍为 TinyMCE 配置内容安全策略(CSP)的方法与安全建议。涵盖如何防止 XSS 攻击、使用 DOMPurify 进行 HTML 消毒、强制实施 HSTS 以确保 HTTPS 加密通信,以及保持依赖项更新等关键安全措施,帮助用户构建更安全的 Web 应用环境。