PHP8.2新特性
文章介绍PHP中只读类特性,禁止动态属性,需类型声明。新增随机数类Randomizer,支持生成随机数。traits可定义常量,类可访问。移除动态属性允许stdClass使用,其他类报错。新增多个类、接口和方法,移除旧特性如字符串插值。
关于属性转义的技术文章和开发文档。
文章介绍PHP中只读类特性,禁止动态属性,需类型声明。新增随机数类Randomizer,支持生成随机数。traits可定义常量,类可访问。移除动态属性允许stdClass使用,其他类报错。新增多个类、接口和方法,移除旧特性如字符串插值。
代码用于给网页元素添加随机class和id属性,处理HTML内容并返回修改后的结果。
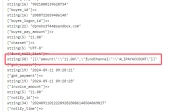
支付宝异步验签失败可能因WordPress系统转义接收数据导致。wp_magic_quotes方法在wp-includes/load.php中调用,修改数据结构使验签失败。解决方法是使用stripslashes_data函数处理$_POST数据。
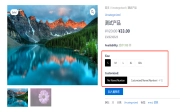
文章介绍如何通过WooCommerce实现自定义属性功能,允许用户选择属性并更新产品价格。包含前端样式、后端逻辑、数据保存及价格计算等核心代码。
本文详细介绍 Python 3.6 引入的 f-string(格式化字符串字面量)用法。涵盖变量嵌入、表达式计算、多行字符串构建及丰富的格式说明符,包括精度控制、千位分隔符、百分比、科学计数法、文本对齐与填充等技巧。同时讲解 Python 3.8 新增的调试简写语法,并对比其与 str.format() 的性能差异,是学习 Python 字符串处理的实用指南。
本文汇总了 WordPress 插件审查团队在审核过程中遇到的常见问题与安全准则。内容涵盖输入数据清理、验证与转义的最佳实践,防止 XSS 和 SQL 注入漏洞;详细说明了命名空间、前缀规范及 GPL 许可证合规要求;同时涉及 WPDB 安全调用、第三方库依赖管理、国际化翻译标准以及文件上传与远程资源调用的安全策略,旨在帮助开发者提升插件安全性与兼容性。
@wordpress/escape-html是WordPress Gutenberg项目的独立NPM包,专为ES2015+环境设计。该工具提供多种函数用于安全地转义HTML内容,有效防止跨站脚本攻击和注入漏洞。它支持对连字符、小于号、大于号及引号进行精细处理,确保在属性值、可编辑元素及普通文本中的显示正确性。遵循W3C标准,是构建安全WordPress主题与插件的必备依赖。
本文详细介绍如何对 WordPress 插件进行国际化(i18n)设置。内容涵盖使用 gettext 系列函数实现字符串翻译、配置文本域与域名路径、处理变量占位符及复数逻辑、区分语境消歧义等核心技巧,同时提供最佳实践指南,帮助开发者构建支持多语言的优质插件。
本文深入探讨 WordPress 主题开发中的核心安全问题,涵盖跨站脚本(XSS)、SQL 注入及跨站请求伪造(CSRF)等常见漏洞的防御策略。文章详细讲解了如何通过数据转义、使用 wp_kses 清理 HTML、调用 $wpdb 函数执行安全查询以及利用 Nonce 令牌防止 CSRF 攻击。同时提供了 Common APIs Handbook 等权威资源链接,帮助开发者构建更安全的主题与插件,确保网站免受恶意代码入侵。
本文深入解析 WordPress Gutenberg 编辑器中 JavaScript 客户端块的注册机制。重点讲解 Edit、Save 及 Attributes 函数的核心作用,涵盖块渲染、属性管理、状态不可变性原则以及 Save 函数处理 HTML 与 WordPress Element 实例的方法。同时探讨了动态块的数据保存策略、块无效化检测流程、调试技巧及遗留内容兼容方案,帮助开发者构建稳健的自定义块。