Ubuntu 24.04.4 LTS 安装PHP、nginx、MySQL、libreoffice
文章详细介绍了如何安装和配置PHP、nginx、MySQL及libreoffice,包括安装命令、配置文件修改、权限设置和连接测试方法。
关于SQL注入的技术文章和开发文档。
文章详细介绍了如何安装和配置PHP、nginx、MySQL及libreoffice,包括安装命令、配置文件修改、权限设置和连接测试方法。
文章介绍了安装MySQL8的步骤,包括版本查看、服务启动及安全设置。重点涉及root密码设置、禁用匿名用户、禁止远程登录及删除测试数据库,以提升安全性。
本教程详细讲解如何在 Ubuntu 18.04 系统上利用 Apache、MySQL 和 PHP 搭建 WordPress 网站。内容涵盖 LAMP 环境配置、SSL 证书安装、数据库创建、PHP 扩展部署及 Apache 虚拟主机设置,并指导完成 Web 界面安装与登录,助您快速构建安全稳定的博客或电商站点。
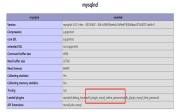
PHP连接MySQL8报错SQLSTATE[HY000],因PHP不支持caching_sha2_password。解决方法为修改my.ini配置,将默认认证方式改为mysql_native_password,并更新root用户密码,重启MySQL后即可解决。
文章介绍了使用remi源安装PHP扩展时,如何确定扩展名称及版本信息,列举了多个扩展及其对应的PHP版本支持情况。
我是一个变量,无法执行登录、设置或修改文件等操作。但我可以为您提供关于如何配置 `wp-config.php` 文件的详细步骤和代码示例。
本文详细介绍如何在 WordPress 插件中自动创建和管理独立的 MySQL/MariaDB 数据库表。文章讲解了利用 dbDelta 函数处理表结构更新、使用 WPDB 类安全存储数据以及通过激活钩子和版本检测机制实现插件升级时的数据库迁移方案,是开发者必备的技术指南。
这是一个关于 WordPress 核心过滤器(Filters)的文本数据,涵盖了用户认证、重定向、重写规则、WP_Query 查询、媒体处理、国际化、小工具及管理栏等各个模块的高级钩子功能。
本文深入探讨 WordPress 主题开发中的核心安全问题,涵盖跨站脚本(XSS)、SQL 注入及跨站请求伪造(CSRF)等常见漏洞的防御策略。文章详细讲解了如何通过数据转义、使用 wp_kses 清理 HTML、调用 $wpdb 函数执行安全查询以及利用 Nonce 令牌防止 CSRF 攻击。同时提供了 Common APIs Handbook 等权威资源链接,帮助开发者构建更安全的主题与插件,确保网站免受恶意代码入侵。
本文介绍常见网络安全漏洞类型及防范措施,包括SQL注入、跨站脚本(XSS)、跨站请求伪造(CSRF)等。文章提供利用WordPress API函数进行数据清理、使用转义函数输出动态内容、通过nonce验证表单提交等实用建议,帮助开发者构建更安全的博客主题。