15款最佳Kali Linux网络渗透测试工具
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
关于JSON数据结构的技术文章和开发文档。
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
本教程详细介绍如何在 CentOS 7 系统上安装 Node.js 和 npm。内容涵盖两种主流方法:一是通过 NodeSource 官方 yum 存储库快速安装,二是使用 NVM(Node Version Manager)脚本灵活管理多个 Node.js 版本。文章包含完整的命令行操作步骤、版本验证方法及开发工具配置指南,适合后端开发与全栈工程师参考。
本文详细介绍如何在 CentOS 7 服务器上安装和配置 MongoDB Community Edition。教程涵盖启用官方 YUM 仓库、安装最新稳定版 MongoDB、启动服务及验证安装步骤。同时指导如何编辑配置文件启用基于角色的访问控制(RBAC)以增强生产环境安全性,并演示创建管理员用户的方法,确保数据库安全运行。
本文详细介绍在 Ubuntu 22.04 系统上安装 MongoDB 7.0 版本的完整步骤。内容涵盖添加官方存储库、导入 GPG 密钥、配置 mongod 服务及启用 RBAC 安全访问控制。同时指导用户创建管理员账号并验证连接状态,适合需要部署 NoSQL 数据库的开发者参考。
本文详细介绍如何在 Debian 10 Buster 系统上安装和配置 MongoDB 社区版。教程涵盖启用官方仓库、添加 GPG 密钥、安装软件包、启动服务及设置开机自启等步骤。同时讲解如何编辑配置文件以启用安全认证,并创建管理员用户进行基于角色的访问控制,帮助用户快速搭建安全的 NoSQL 数据库环境。
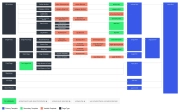
本文详细解析 WordPress 模板层级结构与加载机制。文章涵盖首页、单篇内容、页面及附件等各类视图的模板查找顺序,包括自定义模板与回退逻辑。同时介绍分类法归档、作者、日期等特定页面的模板规则,以及块主题中必需的 front-page.html 和嵌入内容处理方案,帮助开发者构建高效主题。
这是一个关于表单字段筛选功能的配置说明文档,详细描述了如何配置字段的筛选器属性、操作符(如大于、包含、等于等)、布局类型(Regular, Panel, Card, Row, Details)以及相关的显示格式和摘要字段设置。该文档还提到了项目作为 Gutenberg 包的一部分,采用 monorepo 组织形式。
本文深入解析 WordPress REST API 中 JSON Schema 的应用与优势。内容涵盖架构定义、资源与参数验证机制、类型转换规则及格式规范。通过合理使用 Schema,开发者可实现数据的自我文档化、提升代码可维护性,并增强客户端交互的准确性与安全性,是构建高质量 API 的关键实践。
本文档概述了 Gutenberg 项目中 Browser Mode 集成测试、快照测试、端到端 (E2E) 测试以及性能测试的完整工作流、最佳实践和故障排查指南。内容包括如何设置测试环境、处理非确定性内容、使用 Playwright 进行调试与跟踪、模拟网络/性能条件,以及针对 PHP 和 JavaScript 的具体测试命令。
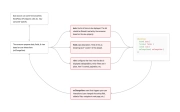
本文介绍了解析器过滤器在WordPress编辑器中的应用。当编辑器与区块交互时,数据以特定结构存储并序列化为HTML。重新加载时需反向转换。文章详细说明了如何通过过滤器注入自定义解析器实现,涵盖服务器端和客户端解析器的处理机制及替换方法,帮助开发者理解数据结构转换流程。