15款最佳Kali Linux网络渗透测试工具
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
关于状态定义的技术文章和开发文档。
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
本文详解如何在 Linux 系统中配置自定义 SSH 客户端配置文件,以简化远程主机访问。教程涵盖系统级与用户特定配置文件的区别、Host 节定义规则及常用选项如 HostName、Port、IdentityFile 等设置方法。通过创建别名和预设参数,实现无密码安全登录并优化连接体验,适合需要频繁管理多台服务器的运维人员参考学习。
本文详解如何在 Ubuntu 和 Debian 系统中解决 APT 与 dpkg 无法获取锁的错误。内容涵盖识别占用锁的进程、检查自动更新服务状态、安全终止卡住任务以及修复中断的软件包配置。指南强调切勿随意删除锁文件,并提供完整的命令行排查步骤,帮助用户在不损坏系统数据库的前提下恢复软件包管理功能。
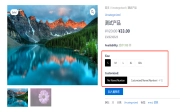
文章介绍如何通过WooCommerce实现自定义属性功能,允许用户选择属性并更新产品价格。包含前端样式、后端逻辑、数据保存及价格计算等核心代码。
本文深入对比了面向高级用户的三大主流命令行 Shell:Bash、Zsh 与 Fish。文章详细分析了它们在功能特性、自定义能力、兼容性(如 POSIX 标准支持)及优缺点上的差异。无论您是追求稳定可移植性的系统管理员,还是渴望高度定制化的开发者,亦或是偏爱开箱即用体验的新手,都能从中找到最适合自身工作流的 Shell 选择建议,助您提升终端操作效率。
本文深入解析 WordPress Interactivity API 如何结合服务端渲染与客户端交互优势。通过 PHP 处理指令、初始化状态及派生逻辑,确保初始 HTML 包含正确交互状态,实现无缝的响应式体验,同时保留传统 WordPress 的 SEO 性能,解决现代框架在 PHP 环境中的集成挑战。
本文深入解析 Interactivity API 的核心概念,包括全局状态、本地上下文、派生状态及配置数据的定义与使用场景。通过对比响应式与非响应式数据,提供实用示例,帮助开发者构建同步的交互式区块,优化状态管理架构,实现更清晰、可维护的代码逻辑。
向区块列表添加默认类型新区块的动作。
这是一个关于 WordPress Gutenberg Block Editor Store 的 API 文档片段,包含了用于查询编辑器状态(selectors)和执行编辑器操作(actions)的各种方法。文档列出了每个方法的名称、参数、返回值以及简要说明。
Interactivity API 是 WordPress 的一项功能,允许在客户端导航(不重新加载整个页面)时保持交互式元素的状态和行为。它通过预加载脚本模块、管理服务器状态与客户端状态的合并、以及处理复杂的导航生命周期来实现无缝的用户体验。