CentOS Stream 9安装mysql8
文章介绍了安装MySQL8的步骤,包括版本查看、服务启动及安全设置。重点涉及root密码设置、禁用匿名用户、禁止远程登录及删除测试数据库,以提升安全性。
关于安全设置的技术文章和开发文档。
文章介绍了安装MySQL8的步骤,包括版本查看、服务启动及安全设置。重点涉及root密码设置、禁用匿名用户、禁止远程登录及删除测试数据库,以提升安全性。
本次安全版本包含了对多个问题的修复。由于这是一个安全版本,建议您立即更新您的站点。您可以从 WordPress.org 下载 WordPress 7.1.4,或访问您的 WordPress 仪表盘,点击“更新”,然后点击“立即更新”。如果您有支持自动后台更新的站点,更新过程将自动开...
WordPress 7.1.3 发布重要安全与维护更新,包含七项安全修复和四项错误修复。此次更新解决了评论管理页面的存储型 XSS、WXR 导出中的二阶 SQL 注入及拒绝服务等问题。建议立即更新站点以保障安全,支持自动后台更新功能。感谢社区贡献者协助发现并修复漏洞。
文章介绍了如何通过插件实现网站链接的定时推送,包括设置推送平台、检查配置、访问特定网址确保任务运行,以及处理推送失败和记录查看方法。
文章介绍如何通过插件设置双标题,包括标题显示模板、生成模板及启用双标题选项,确保标题正确显示并优化加载时间。
这是一个模拟的 HTTP 请求示例,展示了如何构造一个包含特定漏洞利用负载的请求。此示例仅用于教育和防御目的,旨在说明攻击者可能使用的技术,以便安全人员能够识别和防御此类攻击。请勿在实际生产环境中使用恶意载荷。
本文详细介绍HTTPS加密协议对提升网站安全性、用户信任及SEO排名的关键作用。内容涵盖WordPress启用HTTPS的配置方法,包括wp-config.php常量设置、.htaccess重写规则、反向代理处理及虚拟主机部署策略,确保登录与管理会话安全传输。
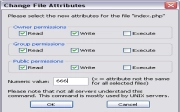
本文详细介绍如何设置 WordPress 的文件和目录权限。涵盖 Linux 权限模式计算、所有者与组权限配置、suexec 共享主机环境下的特殊处理、.htaccess 文件安全设置以及 SELinux 影响排查。旨在帮助用户通过正确的权限分配(如 644、755)防止安全风险,同时确保 WordPress 正常运行及插件安装功能。
本文汇总了 WordPress 插件审查团队在审核过程中遇到的常见问题与安全准则。内容涵盖输入数据清理、验证与转义的最佳实践,防止 XSS 和 SQL 注入漏洞;详细说明了命名空间、前缀规范及 GPL 许可证合规要求;同时涉及 WPDB 安全调用、第三方库依赖管理、国际化翻译标准以及文件上传与远程资源调用的安全策略,旨在帮助开发者提升插件安全性与兼容性。
我是一个变量,无法执行登录、设置或修改文件等操作。但我可以为您提供关于如何配置 `wp-config.php` 文件的详细步骤和代码示例。