WordPress 7.1.3 维护与安全更新
WordPress 7.1.3 发布重要安全与维护更新,包含七项安全修复和四项错误修复。此次更新解决了评论管理页面的存储型 XSS、WXR 导出中的二阶 SQL 注入及拒绝服务等问题。建议立即更新站点以保障安全,支持自动后台更新功能。感谢社区贡献者协助发现并修复漏洞。
关于安全更新的技术文章和开发文档。
WordPress 7.1.3 发布重要安全与维护更新,包含七项安全修复和四项错误修复。此次更新解决了评论管理页面的存储型 XSS、WXR 导出中的二阶 SQL 注入及拒绝服务等问题。建议立即更新站点以保障安全,支持自动后台更新功能。感谢社区贡献者协助发现并修复漏洞。
PHP 8.5.12、8.4.27、8.3.36 和 8.2.35 修复了两个严重漏洞,这些漏洞可导致未经身份验证的远程代码执行。强烈建议所有 PHP 用户立即更新。风险网站: 所有处理 Web 请求的 PHP 安装,包括 PHP-FPM、使用 mod_php 的 Apache、php-cgi、FrankenPHP 和 LiteS...
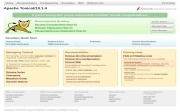
本文详细介绍在 Ubuntu 22.04 系统上从零安装和配置 Tomcat 10 的完整步骤。内容包括安装 OpenJDK 11、创建专用运行用户、下载并解压 Tomcat 二进制包、配置 systemd 服务单元文件以实现自动启动,以及设置防火墙端口和 Web 管理界面权限。同时提供如何升级版本、重启服务及测试访问端口的实用命令,帮助用户快速搭建安全的 Java 应用服务器环境。
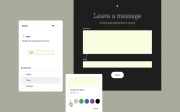
WordPress 7.2 Beta 1 现已可供下载和测试。此版本引入了多项新功能,包括扩展的响应式设计工具、新的文本阴影控件、优化的客户端媒体处理以及全新的“今日”仪表盘小部件。此外,还新增了 Secrets API 用于安全存储敏感凭据,并改进了导航管理和协作备注体验。该测试版旨在帮助开发者在正式发布日期前发现并修复问题,确保最终版本的稳定性和强大功能。请仅在测试环境中使用,切勿在生产环境安装。
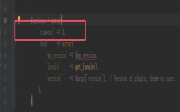
WordPress更新时出现连接错误,提示无法建立到WordPress.org的安全连接。建议修改PHP超时时间和WordPress请求超时时间以解决网络导致的超时问题。
这是一个模拟的 HTTP 请求示例,展示了如何构造一个包含特定漏洞利用负载的请求。此示例仅用于教育和防御目的,旨在说明攻击者可能使用的技术,以便安全人员能够识别和防御此类攻击。请勿在实际生产环境中使用恶意载荷。
本文档详细介绍了如何安全地升级 WordPress 核心、PHP 版本和数据库,并提供了关于配置自动后台更新的完整指南。内容包括从旧版本迁移到最新版本的步骤、兼容性检查、回滚风险以及通过代码(wp-config.php 和过滤器)精细控制更新行为的最佳实践。
本文详细介绍HTTPS加密协议对提升网站安全性、用户信任及SEO排名的关键作用。内容涵盖WordPress启用HTTPS的配置方法,包括wp-config.php常量设置、.htaccess重写规则、反向代理处理及虚拟主机部署策略,确保登录与管理会话安全传输。
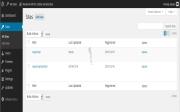
本文详细介绍 WordPress 网络管理界面的各项功能,专为超级管理员设计。涵盖如何创建和管理多站点网络、添加新网站与用户、控制主题与插件权限、配置全局网络设置以及执行核心和站点的批量更新操作。通过仪表板快速导航至编辑站点、升级网络等关键模块,帮助您高效维护整个 WordPress 网络的运行与安全。
本文是 WordPress 插件团队发布的官方常见问题解答,涵盖插件提交、审核流程、Slug 命名规则及 SVN 仓库管理等核心内容。文章详细解答了关于插件批准时间、商标使用限制、关闭插件条件、安全报告方式以及如何处理代码抄袭等开发者最关心的问题,旨在帮助开发者顺利发布并维护合规的 WordPress 插件。