查看remi源安装php扩展的名称
文章介绍了使用remi源安装PHP扩展时,如何确定扩展名称及版本信息,列举了多个扩展及其对应的PHP版本支持情况。
关于http配置的技术文章和开发文档。
文章介绍了使用remi源安装PHP扩展时,如何确定扩展名称及版本信息,列举了多个扩展及其对应的PHP版本支持情况。
文章详细介绍了如何安装和配置PHP、nginx、MySQL及libreoffice,包括安装命令、配置文件修改、权限设置和连接测试方法。
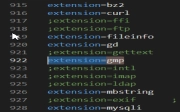
PHP未加载gmp扩展会导致相关函数报错。可通过修改配置文件或使用命令安装扩展解决。
本文详细介绍如何在 Linux 系统中使用 nmcli 命令配置网络连接。内容涵盖检查网络设备状态、查看连接配置文件、设置静态 IP 与 DHCP 获取、修改 DNS 服务器地址以及管理连接权限等实用技巧,帮助管理员高效管理网络环境。
本指南详细介绍如何在 Apache 服务器中将 HTTP 流量重定向至 HTTPS,确保数据传输加密。文章涵盖使用虚拟主机配置文件、.htaccess 文件及 HSTS 头的多种设置方法。内容包含 SSL 证书获取、域名规范重定向(www/非 www)、故障排查循环重定向及混合内容警告解决步骤,助您快速提升网站安全性与 SEO 排名。
本文详细介绍为 TinyMCE 配置内容安全策略(CSP)的方法与安全建议。涵盖如何防止 XSS 攻击、使用 DOMPurify 进行 HTML 消毒、强制实施 HSTS 以确保 HTTPS 加密通信,以及保持依赖项更新等关键安全措施,帮助用户构建更安全的 Web 应用环境。
本文详细介绍 TinyMCE 的安全建议与防护措施。涵盖 XSS 漏洞修复、依赖项更新、HSTS 强制 HTTPS、配置 CSP 策略等关键措施。同时提供关于用户输入清理、外部资源保护及认证会话管理等通用安全风险的应对指南,帮助开发者构建更安全的 Web 应用。
本文详细介绍如何维护 TinyMCE 的安全性,涵盖 XSS 漏洞防护、跨站脚本攻击缓解、注入攻击防御及数据泄露预防。文章提供保持依赖项更新、配置 HSTS 强制 HTTPS、设置内容安全策略 (CSP) 等最佳实践建议。同时讲解 DOMPurify 清理机制、嵌入式资源沙盒化及身份验证管理,帮助开发者构建安全的 TinyMCE 应用环境。
本文详细介绍 TinyMCE 编辑器的一般安全风险及通用安全建议。涵盖跨站脚本(XSS)防护、内容安全策略(CSP)配置、HSTS 强制 HTTPS、依赖项版本管理、身份认证与会话管理失效防范,以及防止注入攻击和数据不安全传输存储等关键措施,帮助用户构建更安全的应用环境。
Laravel 队列重试、失败任务处理、监控与测试相关配置及方法说明