15款最佳Kali Linux网络渗透测试工具
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
关于输入组件的技术文章和开发文档。
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
本教程详细介绍如何在 Debian 9 系统上从零开始安装和配置最新版本的 Nagios Core。内容涵盖依赖包安装、源代码编译、用户组创建、Apache 模块启用及防火墙设置等关键步骤。同时指导您安装 Nagios 插件并启动服务,最终实现完整的 IT 基础设施监控与告警功能。
fastadmin中动态生成的Bootstrap-datetimepicker元素在提交表单时无法提交时间,需使用Form.events.datetimepicker($("form"));绑定事件解决。
基于PHP+FFmpeg+OpenCC+Ollama本地大模型搭建全自动视频字幕翻译系统,Windows离线批量处理MKV视频,自动提取字幕、繁简转换、上下文AI翻译、字幕自动换行,硬压字幕输出MP4,全程不上传素材,保护视频隐私,适合自媒体、教学视频本地化汉化。
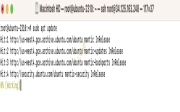
本文详细介绍在 Ubuntu 23.10 系统上安装 PHP 7.4 的完整步骤。包括更新软件包、修改 Ondrej PPA 仓库源、创建偏好文件以及安装核心组件和常用扩展如 MySQL、JSON、GD 等,并简要说明配置与版本检查方法。
本文档详细介绍了 Laravel Blade 引擎中的高级功能,包括如何创建和使用匿名组件(含数据属性与父级数据访问)、构建布局(组件方式与模板继承)、处理表单安全(CSRF 字段与方法伪造)、管理验证错误、使用栈控制脚本加载、服务注入、内联渲染与片段返回、自定义指令与条件语句、以及自定义对象输出处理。内容涵盖目录结构规范、命名空间前缀配置、缓存清除等实用技巧,适用于构建可维护、安全且灵活的 Blade 视图系统。
文章发布面板组件,包含保存、排期、置顶、分类法、模板、URL、可见性等功能的渲染逻辑及包装器检查组件。
本文详细介绍对话框组件体系,涵盖面板与标签页配置、基础及布局组件用法。支持复选框、滑块、树形菜单、拖放上传等高级交互功能,实现复杂表单构建与数据跨标签传输,适用于构建富文本编辑器插件界面。
本文详细介绍 Laravel 框架中 Request 类的用法。涵盖如何与当前 HTTP 请求交互,获取输入数据、Cookie 和上传文件。内容包括检查请求路径、主机、方法、头部及 IP 地址,处理内容协商,支持 PSR-7 标准转换,以及灵活获取和验证各种类型的输入值(如 JSON、日期、枚举等)。
这是一个关于表单字段筛选功能的配置说明文档,详细描述了如何配置字段的筛选器属性、操作符(如大于、包含、等于等)、布局类型(Regular, Panel, Card, Row, Details)以及相关的显示格式和摘要字段设置。该文档还提到了项目作为 Gutenberg 包的一部分,采用 monorepo 组织形式。