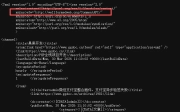
Wordpress禁用feed访问
文章介绍如何禁用网站RSS Feed功能,因存在非法链接。提供两种方法:修改主题代码或修改WordPress核心文件。
关于付费订阅的技术文章和开发文档。
文章介绍如何禁用网站RSS Feed功能,因存在非法链接。提供两种方法:修改主题代码或修改WordPress核心文件。
这是一份关于 Laravel Cashier 与 Stripe Checkout 集成的高级指南,涵盖了发票渲染器实现、产品/订阅结账流程、促销码、税号收集、访客结账、支付失败处理、SCA 强客户认证以及测试策略。
这是一个关于 Laravel Cashier for Paddle 的文档片段,涵盖了订阅管理(移除价格、取消、暂停、恢复)、试用周期处理(预先/不预先收集支付信息、延长/激活)、Webhooks 配置与验证(签名、路由、事件监听)以及交易操作(扣款、退款、入账、历史查询)等核心功能。
本文介绍 WordPress 内置的多种订阅源类型,包括 RDF、RSS 和 Atom 等。文章详细说明了如何在主题文件中添加或修改订阅源链接,以及如何为这些链接添加图形图标。同时,还讲解了如何通过.htaccess 文件设置重定向,帮助用户在更换博客平台或迁移网站时,顺利将 RSS 阅读器指向新的订阅地址。
本文档详细介绍了 Laravel Echo 的核心功能,包括如何离开、连接公共/私有/在线频道,处理连接状态和 Socket ID。涵盖了 React/Vue/Svelte 钩子的使用、在线频道的授权与成员管理、加密私密频道的配置、Eloquent 模型自动广播(含自定义事件名称和载荷)、客户端事件广播以及通知通道的监听方法。
本文详细介绍 Laravel 事件系统的核心概念与高级用法。涵盖事件与监听器的创建、注册及发现机制,深入讲解队列处理、数据库事务隔离、唯一锁控制、防抖策略以及闭包监听器等特性。同时提供事件分发、延迟执行、订阅器编写及测试辅助方法的实用指南,帮助开发者高效解耦应用逻辑并构建稳健的事件驱动架构。
在 WordPress 中,与评论(Comment)相关的核心钩子(Hooks)及其触发时机和参数说明。这些钩子允许开发者在评论的生命周期(如创建、状态变更、垃圾邮件处理等)中插入自定义代码。
本文详解 WordPress.org 论坛及插件托管服务的核心准则。内容涵盖开发者与用户的权责界定、付费产品支持策略、禁止索要私人信息及骚扰行为、负面评论处理规范,以及关于公司账户、多账号使用和严禁共享账户的重要规定,旨在维护健康的社区环境。
Interactivity API 是 WordPress 的一项功能,允许在客户端导航(不重新加载整个页面)时保持交互式元素的状态和行为。它通过预加载脚本模块、管理服务器状态与客户端状态的合并、以及处理复杂的导航生命周期来实现无缝的用户体验。
本文详细介绍 WordPress 插件目录的官方指南,涵盖 GPL 许可证兼容性、代码可读性要求及软件即服务规范。重点阐述用户隐私保护、禁止未经同意跟踪、严禁推送外部可执行代码以及防范非法不诚实行为等核心准则,旨在为开发者提供透明公平的插件提交与开发环境。