如何修改Git提交信息,即使是推送之后
本文详细介绍如何修改 Git 提交信息,包括使用 git commit --amend 修正最近一次提交、通过交互式变基改写更早的提交。文章还讲解了推送后如何处理已推送到远程仓库的提交,强调使用--force-with-lease 而非强制推送的风险,以及如何安全地撤销更改或查看 reflog 恢复历史。
关于敏感信息的技术文章和开发文档。
本文详细介绍如何修改 Git 提交信息,包括使用 git commit --amend 修正最近一次提交、通过交互式变基改写更早的提交。文章还讲解了推送后如何处理已推送到远程仓库的提交,强调使用--force-with-lease 而非强制推送的风险,以及如何安全地撤销更改或查看 reflog 恢复历史。
本文详细介绍在 Vim 和 Vi 编辑器中进行搜索的完整指南。内容涵盖如何使用正斜杠和问号进行正反搜索、单词边界匹配、搜索历史记录调用以及大小写敏感性控制。同时讲解了搜索高亮的开启与清除方法,并提供实用的配置命令示例,帮助您在任何 Linux 或 macOS 系统上高效编辑文件。
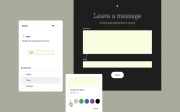
WordPress 7.2 Beta 1 现已可供下载和测试。此版本引入了多项新功能,包括扩展的响应式设计工具、新的文本阴影控件、优化的客户端媒体处理以及全新的“今日”仪表盘小部件。此外,还新增了 Secrets API 用于安全存储敏感凭据,并改进了导航管理和协作备注体验。该测试版旨在帮助开发者在正式发布日期前发现并修复问题,确保最终版本的稳定性和强大功能。请仅在测试环境中使用,切勿在生产环境安装。
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
文章介绍如何删除GitHub提交记录,包含新建分支、添加文件、提交和强制推送等步骤。
本文详细介绍 TinyMCE 的安全建议与防护措施。涵盖 XSS 漏洞修复、依赖项更新、HSTS 强制 HTTPS、配置 CSP 策略等关键措施。同时提供关于用户输入清理、外部资源保护及认证会话管理等通用安全风险的应对指南,帮助开发者构建更安全的 Web 应用。
Laravel String Facade Methods Reference
本文详细介绍如何维护 TinyMCE 的安全性,涵盖 XSS 漏洞防护、跨站脚本攻击缓解、注入攻击防御及数据泄露预防。文章提供保持依赖项更新、配置 HSTS 强制 HTTPS、设置内容安全策略 (CSP) 等最佳实践建议。同时讲解 DOMPurify 清理机制、嵌入式资源沙盒化及身份验证管理,帮助开发者构建安全的 TinyMCE 应用环境。
本文提供适用于 TinyMCE 网站或应用程序的全面安全指南。涵盖 XSS 漏洞防护、依赖项更新、HSTS 与 CSP 配置等关键措施。同时解析用户输入风险,如注入攻击、数据泄露及会话管理失效,并介绍 DOMPurify 过滤机制与外部资源沙盒处理策略,助您构建安全的编辑环境。
本文详细介绍为 TinyMCE 配置内容安全策略(CSP)的方法与安全建议。涵盖如何防止 XSS 攻击、使用 DOMPurify 进行 HTML 消毒、强制实施 HSTS 以确保 HTTPS 加密通信,以及保持依赖项更新等关键安全措施,帮助用户构建更安全的 Web 应用环境。