WordPress 7.1.3 维护与安全更新
WordPress 7.1.3 发布重要安全与维护更新,包含七项安全修复和四项错误修复。此次更新解决了评论管理页面的存储型 XSS、WXR 导出中的二阶 SQL 注入及拒绝服务等问题。建议立即更新站点以保障安全,支持自动后台更新功能。感谢社区贡献者协助发现并修复漏洞。
关于安全修复的技术文章和开发文档。
WordPress 7.1.3 发布重要安全与维护更新,包含七项安全修复和四项错误修复。此次更新解决了评论管理页面的存储型 XSS、WXR 导出中的二阶 SQL 注入及拒绝服务等问题。建议立即更新站点以保障安全,支持自动后台更新功能。感谢社区贡献者协助发现并修复漏洞。
本次安全版本包含了对多个问题的修复。由于这是一个安全版本,建议您立即更新您的站点。您可以从 WordPress.org 下载 WordPress 7.1.4,或访问您的 WordPress 仪表盘,点击“更新”,然后点击“立即更新”。如果您有支持自动后台更新的站点,更新过程将自动开...
PHP 8.5.12、8.4.27、8.3.36 和 8.2.35 修复了两个严重漏洞,这些漏洞可导致未经身份验证的远程代码执行。强烈建议所有 PHP 用户立即更新。风险网站: 所有处理 Web 请求的 PHP 安装,包括 PHP-FPM、使用 mod_php 的 Apache、php-cgi、FrankenPHP 和 LiteS...
本文详细介绍在 Ubuntu 22.04 系统上从零安装和配置 Tomcat 10 的完整步骤。内容包括安装 OpenJDK 11、创建专用运行用户、下载并解压 Tomcat 二进制包、配置 systemd 服务单元文件以实现自动启动,以及设置防火墙端口和 Web 管理界面权限。同时提供如何升级版本、重启服务及测试访问端口的实用命令,帮助用户快速搭建安全的 Java 应用服务器环境。
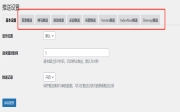
文章介绍了如何通过插件实现网站链接的定时推送,包括设置推送平台、检查配置、访问特定网址确保任务运行,以及处理推送失败和记录查看方法。
这是一个模拟的 HTTP 请求示例,展示了如何构造一个包含特定漏洞利用负载的请求。此示例仅用于教育和防御目的,旨在说明攻击者可能使用的技术,以便安全人员能够识别和防御此类攻击。请勿在实际生产环境中使用恶意载荷。
本文介绍 Laravel 框架的版本控制策略及 Laravel 13 新版特性。内容涵盖 PHP 8.3 支持、官方 AI SDK 集成、JSON:API 资源规范、增强的请求伪造防护、队列路由功能以及原生向量搜索能力,助力开发者构建高效安全的 AI 驱动应用。
本文详细介绍HTTPS加密协议对提升网站安全性、用户信任及SEO排名的关键作用。内容涵盖WordPress启用HTTPS的配置方法,包括wp-config.php常量设置、.htaccess重写规则、反向代理处理及虚拟主机部署策略,确保登录与管理会话安全传输。
本文是 WordPress 插件团队发布的官方常见问题解答,涵盖插件提交、审核流程、Slug 命名规则及 SVN 仓库管理等核心内容。文章详细解答了关于插件批准时间、商标使用限制、关闭插件条件、安全报告方式以及如何处理代码抄袭等开发者最关心的问题,旨在帮助开发者顺利发布并维护合规的 WordPress 插件。
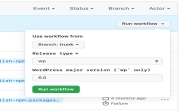
本文详细介绍 Gutenberg 仓库的 NPM 及 WordPress 核心更新发布流程。涵盖同步插件、主版本发布、独立错误修复及安全补丁回迁的工作流。讲解如何利用 Lerna 和 Release Tool 自动化版本管理,处理版本号提升与 CHANGELOG 更新。同时说明开发版发布的标签策略及恢复不完整发布的方法,确保团队协作高效稳定。