15款最佳Kali Linux网络渗透测试工具
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
关于实时渲染的技术文章和开发文档。
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
本文深入比较了四种常用的 Linux 命令行带宽监控工具:nload、iftop、bmon 和 vnstat。文章详细解析了各工具的核心功能,包括单接口实时速率查看、按连接分析流量来源、多接口图表展示以及长期历史记录追踪。同时提供了在不同发行版上的安装方法、常用参数说明及故障排除技巧,帮助管理员快速定位带宽瓶颈并优化服务器性能。
文章指出编辑页面数据渲染失败可能因数据源链接错误,需将category/index改为category/selectpage,并确保接口返回数据包含list字段。
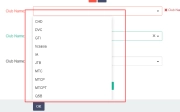
FastAdmin中动态创建下拉SelectPage时,数据无法渲染。通过修改控制器JS代码,绑定事件并调用Form.events.selectpage重新渲染,可解决此问题。
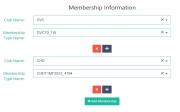
文章讲解了fastadmin中动态下拉SelectPage的使用问题,包括如何根据上一个表单值动态显示下拉框,并提供了相关代码示例。
文章发布面板组件,包含保存、排期、置顶、分类法、模板、URL、可见性等功能的渲染逻辑及包装器检查组件。
本文档详细介绍了 Laravel Blade 引擎中的高级功能,包括如何创建和使用匿名组件(含数据属性与父级数据访问)、构建布局(组件方式与模板继承)、处理表单安全(CSRF 字段与方法伪造)、管理验证错误、使用栈控制脚本加载、服务注入、内联渲染与片段返回、自定义指令与条件语句、以及自定义对象输出处理。内容涵盖目录结构规范、命名空间前缀配置、缓存清除等实用技巧,适用于构建可维护、安全且灵活的 Blade 视图系统。
Laravel Precognition 允许预先判断 HTTP 请求结果,实现无需重复后端规则的实时前端验证。本文详解在 Inertia、Vue、React、Alpine 及 Blade 框架中的应用方法。涵盖表单对象创建、防抖配置、错误处理、文件上传管理及自定义验证规则等核心功能,助您构建高效交互体验。
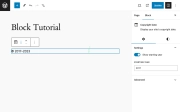
这是一个关于如何开发 WordPress 自定义块(Copyright Date Block)的教程总结。内容涵盖了从动态渲染到静态渲染的实现,包括添加切换开关控制起始年份显示、更新块内容逻辑、处理前后端数据同步以及优化 render.php 文件等关键步骤。最终目标是构建一个既支持动态更新又具备静态回退方案的健壮自定义块。
@wordpress/a11y是WordPress的可访问性工具包,提供用于增强网站无障碍性的核心函数。它支持检测用户减少动画偏好,并通过speak函数创建ARIA实时区域,帮助屏幕阅读器动态宣布界面更新。该工具解决了JavaScript动态内容带来的可访问性问题,确保视障用户能及时了解页面变化,是现代Web开发中实现包容性设计的重要组件。