Linux 内核漏洞 CVE-2026-98432:通过 TCP 获取 Root 权限
CVSS 9.8:一个存在十年的 Linux 内核漏洞,可从远程、无需登录触发。企业现在应做什么、各发行版的进展,以及我们的补丁服务。Linux 内核中存在一个已潜伏十年的漏洞,攻击者可以从远程且无需登录触发。只需一个开放的 TCP 端口。该漏洞编号为 CVE-2026-9...
关于内核更新的技术文章和开发文档。
CVSS 9.8:一个存在十年的 Linux 内核漏洞,可从远程、无需登录触发。企业现在应做什么、各发行版的进展,以及我们的补丁服务。Linux 内核中存在一个已潜伏十年的漏洞,攻击者可以从远程且无需登录触发。只需一个开放的 TCP 端口。该漏洞编号为 CVE-2026-9...
本文详细介绍如何在 Linux 系统中检查和修改 swappiness 内核参数。内容涵盖使用 sysctl 命令进行临时与永久配置、不同内核版本下的取值范围(0-200)、针对磁盘交换与 zram 压缩设备的最佳实践建议,以及故障排查方法,帮助用户优化内存管理与系统响应速度。
本文精选了 15 个 Linux 基础面试题及详细答案,涵盖内核原理、发行版区别、文件权限与链接等核心知识点。无论是准备系统管理员还是 DevOps 工程师的初级面试,掌握这些内容都能帮助你快速建立扎实的技术基础,自信应对各类技术考核。
本文详细介绍当 Linux root 分区已满时的解决方案。通过检查磁盘使用、清理软件包缓存、移除旧内核、清除日志文件及 Docker 数据等步骤,安全释放空间。同时提供预防建议与扩展分区指南,帮助用户解决系统启动失败或服务异常问题。
引言我们收到了许多关于 CVE-2026-98432 的疑问。这是一个 Linux 内核在建立 IPv4 TCP 连接时存在的缺陷,影响 4.4 及以上版本的 Linux 内核。该漏洞的 CVSS 3.1 评分为 9.8,属于高危级别。我们的团队目前正在测试针对 Ubuntu 22.04 LTS 及更新版本的 CVE...
本文深入解析 Laravel 框架的请求生命周期,从入口文件到 HTTP 内核、服务提供程序及中间件的运作机制。通过理解应用实例创建、组件引导流程以及请求分发路径,开发者能更从容地构建应用,掌握核心原理,提升开发自信与效率。
这是一个模拟的 HTTP 请求示例,展示了如何构造一个包含特定漏洞利用负载的请求。此示例仅用于教育和防御目的,旨在说明攻击者可能使用的技术,以便安全人员能够识别和防御此类攻击。请勿在实际生产环境中使用恶意载荷。
本文档详细介绍了如何安全地升级 WordPress 核心、PHP 版本和数据库,并提供了关于配置自动后台更新的完整指南。内容包括从旧版本迁移到最新版本的步骤、兼容性检查、回滚风险以及通过代码(wp-config.php 和过滤器)精细控制更新行为的最佳实践。
Interactivity API 是 WordPress 的一项功能,允许在客户端导航(不重新加载整个页面)时保持交互式元素的状态和行为。它通过预加载脚本模块、管理服务器状态与客户端状态的合并、以及处理复杂的导航生命周期来实现无缝的用户体验。
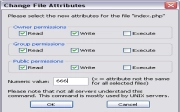
本文详细介绍如何设置 WordPress 的文件和目录权限。涵盖 Linux 权限模式计算、所有者与组权限配置、suexec 共享主机环境下的特殊处理、.htaccess 文件安全设置以及 SELinux 影响排查。旨在帮助用户通过正确的权限分配(如 644、755)防止安全风险,同时确保 WordPress 正常运行及插件安装功能。