PHP严重远程代码执行漏洞,请立即更新PHP版本
PHP 8.5.12、8.4.27、8.3.36 和 8.2.35 修复了两个严重漏洞,这些漏洞可导致未经身份验证的远程代码执行。强烈建议所有 PHP 用户立即更新。风险网站: 所有处理 Web 请求的 PHP 安装,包括 PHP-FPM、使用 mod_php 的 Apache、php-cgi、FrankenPHP 和 LiteS...
关于内核更新的技术文章和开发文档。
PHP 8.5.12、8.4.27、8.3.36 和 8.2.35 修复了两个严重漏洞,这些漏洞可导致未经身份验证的远程代码执行。强烈建议所有 PHP 用户立即更新。风险网站: 所有处理 Web 请求的 PHP 安装,包括 PHP-FPM、使用 mod_php 的 Apache、php-cgi、FrankenPHP 和 LiteS...
WordPress 7.1.3 发布重要安全与维护更新,包含七项安全修复和四项错误修复。此次更新解决了评论管理页面的存储型 XSS、WXR 导出中的二阶 SQL 注入及拒绝服务等问题。建议立即更新站点以保障安全,支持自动后台更新功能。感谢社区贡献者协助发现并修复漏洞。
本次安全版本包含了对多个问题的修复。由于这是一个安全版本,建议您立即更新您的站点。您可以从 WordPress.org 下载 WordPress 7.1.4,或访问您的 WordPress 仪表盘,点击“更新”,然后点击“立即更新”。如果您有支持自动后台更新的站点,更新过程将自动开...
本文详细介绍在 Ubuntu 22.04 系统上从零安装和配置 Tomcat 10 的完整步骤。内容包括安装 OpenJDK 11、创建专用运行用户、下载并解压 Tomcat 二进制包、配置 systemd 服务单元文件以实现自动启动,以及设置防火墙端口和 Web 管理界面权限。同时提供如何升级版本、重启服务及测试访问端口的实用命令,帮助用户快速搭建安全的 Java 应用服务器环境。
文章介绍插件使用方法,包括下载地址、图片本地化设置、处理时机、域名白名单、默认格式及失败处理方式。
本文深入解析 Laravel 框架的请求生命周期,从入口文件到 HTTP 内核、服务提供程序及中间件的运作机制。通过理解应用实例创建、组件引导流程以及请求分发路径,开发者能更从容地构建应用,掌握核心原理,提升开发自信与效率。
这是一个模拟的 HTTP 请求示例,展示了如何构造一个包含特定漏洞利用负载的请求。此示例仅用于教育和防御目的,旨在说明攻击者可能使用的技术,以便安全人员能够识别和防御此类攻击。请勿在实际生产环境中使用恶意载荷。
本文档详细介绍了如何安全地升级 WordPress 核心、PHP 版本和数据库,并提供了关于配置自动后台更新的完整指南。内容包括从旧版本迁移到最新版本的步骤、兼容性检查、回滚风险以及通过代码(wp-config.php 和过滤器)精细控制更新行为的最佳实践。
Interactivity API 是 WordPress 的一项功能,允许在客户端导航(不重新加载整个页面)时保持交互式元素的状态和行为。它通过预加载脚本模块、管理服务器状态与客户端状态的合并、以及处理复杂的导航生命周期来实现无缝的用户体验。
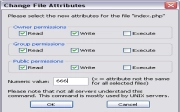
本文详细介绍如何设置 WordPress 的文件和目录权限。涵盖 Linux 权限模式计算、所有者与组权限配置、suexec 共享主机环境下的特殊处理、.htaccess 文件安全设置以及 SELinux 影响排查。旨在帮助用户通过正确的权限分配(如 644、755)防止安全风险,同时确保 WordPress 正常运行及插件安装功能。