Ubuntu CVE-2026-98432 的修复已在 proposed 软件源中提供
引言我们收到了许多关于 CVE-2026-98432 的疑问。这是一个 Linux 内核在建立 IPv4 TCP 连接时存在的缺陷,影响 4.4 及以上版本的 Linux 内核。该漏洞的 CVSS 3.1 评分为 9.8,属于高危级别。我们的团队目前正在测试针对 Ubuntu 22.04 LTS 及更新版本的 CVE...
关于OpenAI兼容修复的技术文章和开发文档。
引言我们收到了许多关于 CVE-2026-98432 的疑问。这是一个 Linux 内核在建立 IPv4 TCP 连接时存在的缺陷,影响 4.4 及以上版本的 Linux 内核。该漏洞的 CVSS 3.1 评分为 9.8,属于高危级别。我们的团队目前正在测试针对 Ubuntu 22.04 LTS 及更新版本的 CVE...
本文深入对比了面向高级用户的三大主流命令行 Shell:Bash、Zsh 与 Fish。文章详细分析了它们在功能特性、自定义能力、兼容性(如 POSIX 标准支持)及优缺点上的差异。无论您是追求稳定可移植性的系统管理员,还是渴望高度定制化的开发者,亦或是偏爱开箱即用体验的新手,都能从中找到最适合自身工作流的 Shell 选择建议,助您提升终端操作效率。
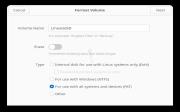
本指南详解如何在 Linux 系统中使用 parted 和 mkfs 命令行工具格式化 USB 闪存盘及 SD 卡。内容涵盖设备识别、卸载、创建 MBR 或 GPT 分区表,以及 FAT32、exFAT、NTFS 和 EXT4 等多种文件系统的格式化步骤。同时介绍 GNOME Disks 和 GParted 图形化工具的使用方法,并提供安全擦除数据及常见故障排除技巧,助您高效管理可移动存储设备。
PhpStorm 2026.3 正式发布,带来 PHP 8.6 全面支持、新增 Laravel 检查及 Processes 标签页。引入 Air 代理工作区,优化 Git worktrees 配置同步,采用 libghostty 提升终端体验。修复 Composer 冻结问题,增强 WSL 与 SSH 远程开发能力,并推出全新 Home 窗口,显著提升开发者效率。
CVSS 9.8:一个存在十年的 Linux 内核漏洞,可从远程、无需登录触发。企业现在应做什么、各发行版的进展,以及我们的补丁服务。Linux 内核中存在一个已潜伏十年的漏洞,攻击者可以从远程且无需登录触发。只需一个开放的 TCP 端口。该漏洞编号为 CVE-2026-9...
本文详细介绍 TinyMCE Community 版本的完整更新日志,涵盖从 8.10.1 到 8.0.0 的所有版本变更。内容包括新增功能、API 改进、侧边栏与工具栏优化、表格及列表样式修复、媒体插件安全漏洞(XSS)补丁、许可证密钥系统升级以及无障碍性增强等关键信息,帮助开发者了解最新变化。
TinyMCE 8.4.0 面向 Enterprise 和 Cloud 正式发布,新增 TinyMCE AI 平台及 AITinyMCE 插件。同时更新 Comments、Export to PDF、Full Page HTML 等 Premium 插件,修复 XSS 漏洞及多项 Bug。改进皮肤图标包,增强可访问性支持,提供详细的变更日志与安全修复信息。
本文详解 WordPress 客户端导航的兼容性要求与实现指南。涵盖非交互式、使用 Interactivity API 及原生 JS 交互区块的兼容策略,重点说明 CSS 样式注入、脚本模块加载、DOM 结构稳定性及状态同步等关键实践,帮助开发者确保页面过渡流畅且功能正常。
本软件是一款强大的文件选择器插件,支持 PDF、视频及多种文件格式的在线预览。它集成了 Google Drive 和 Dropbox 等云存储服务,并提供独立的 API 函数供开发者调用。软件具备深色 UI 皮肤、JWT 用户根目录设置及完善的错误修复机制,适用于各种 Web 应用的文件管理场景。
本文详细介绍 TinyMCE 编辑器的核心配置选项。涵盖目标位置选择、内联与常规编辑模式差异、占位符设置、iframe 属性定制及无障碍支持。同时讲解只读与禁用状态切换、插件加载策略(内置或第三方)、缓存控制、内容安全策略以及自定义皮肤适配等高级用法,助您灵活集成与优化编辑器功能。