Ubuntu CVE-2026-98432 的修复已在 proposed 软件源中提供
引言我们收到了许多关于 CVE-2026-98432 的疑问。这是一个 Linux 内核在建立 IPv4 TCP 连接时存在的缺陷,影响 4.4 及以上版本的 Linux 内核。该漏洞的 CVSS 3.1 评分为 9.8,属于高危级别。我们的团队目前正在测试针对 Ubuntu 22.04 LTS 及更新版本的 CVE...
关于OpenAI兼容修复的技术文章和开发文档。
引言我们收到了许多关于 CVE-2026-98432 的疑问。这是一个 Linux 内核在建立 IPv4 TCP 连接时存在的缺陷,影响 4.4 及以上版本的 Linux 内核。该漏洞的 CVSS 3.1 评分为 9.8,属于高危级别。我们的团队目前正在测试针对 Ubuntu 22.04 LTS 及更新版本的 CVE...
本文深入对比了面向高级用户的三大主流命令行 Shell:Bash、Zsh 与 Fish。文章详细分析了它们在功能特性、自定义能力、兼容性(如 POSIX 标准支持)及优缺点上的差异。无论您是追求稳定可移植性的系统管理员,还是渴望高度定制化的开发者,亦或是偏爱开箱即用体验的新手,都能从中找到最适合自身工作流的 Shell 选择建议,助您提升终端操作效率。
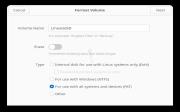
本指南详解如何在 Linux 系统中使用 parted 和 mkfs 命令行工具格式化 USB 闪存盘及 SD 卡。内容涵盖设备识别、卸载、创建 MBR 或 GPT 分区表,以及 FAT32、exFAT、NTFS 和 EXT4 等多种文件系统的格式化步骤。同时介绍 GNOME Disks 和 GParted 图形化工具的使用方法,并提供安全擦除数据及常见故障排除技巧,助您高效管理可移动存储设备。
CVSS 9.8:一个存在十年的 Linux 内核漏洞,可从远程、无需登录触发。企业现在应做什么、各发行版的进展,以及我们的补丁服务。Linux 内核中存在一个已潜伏十年的漏洞,攻击者可以从远程且无需登录触发。只需一个开放的 TCP 端口。该漏洞编号为 CVE-2026-9...
本文详解如何在 Ubuntu 和 Debian 系统中解决 APT 与 dpkg 无法获取锁的错误。内容涵盖识别占用锁的进程、检查自动更新服务状态、安全终止卡住任务以及修复中断的软件包配置。指南强调切勿随意删除锁文件,并提供完整的命令行排查步骤,帮助用户在不损坏系统数据库的前提下恢复软件包管理功能。