Ubuntu 24.04.4 LTS 安装PHP、nginx、MySQL、libreoffice
文章详细介绍了如何安装和配置PHP、nginx、MySQL及libreoffice,包括安装命令、配置文件修改、权限设置和连接测试方法。
关于用户权限的技术文章和开发文档。
文章详细介绍了如何安装和配置PHP、nginx、MySQL及libreoffice,包括安装命令、配置文件修改、权限设置和连接测试方法。
本文详细介绍在 Ubuntu 22.04 系统上从零安装和配置 Tomcat 10 的完整步骤。内容包括安装 OpenJDK 11、创建专用运行用户、下载并解压 Tomcat 二进制包、配置 systemd 服务单元文件以实现自动启动,以及设置防火墙端口和 Web 管理界面权限。同时提供如何升级版本、重启服务及测试访问端口的实用命令,帮助用户快速搭建安全的 Java 应用服务器环境。
本教程详细讲解如何在 Ubuntu 18.04 系统上利用 Apache、MySQL 和 PHP 搭建 WordPress 网站。内容涵盖 LAMP 环境配置、SSL 证书安装、数据库创建、PHP 扩展部署及 Apache 虚拟主机设置,并指导完成 Web 界面安装与登录,助您快速构建安全稳定的博客或电商站点。
CRMEB系统在用户下单时可能因分销-事业部功能导致订单计算失败,原因在于用户division_id、agent_id或staff_id为0,引发代码报错。修改用户上级推荐人或事业部ID为0可复现此问题,需在相关代码中增加空值判断。
WordPress更新主题或插件提示需FTP权限,因网站目录权限设置错误。需确保Nginx、php-fpm及目录所有者均为nginx用户,通过修改配置文件并执行chown命令解决。
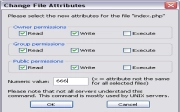
本文详细介绍如何设置 WordPress 的文件和目录权限。涵盖 Linux 权限模式计算、所有者与组权限配置、suexec 共享主机环境下的特殊处理、.htaccess 文件安全设置以及 SELinux 影响排查。旨在帮助用户通过正确的权限分配(如 644、755)防止安全风险,同时确保 WordPress 正常运行及插件安装功能。
本文深入讲解 WordPress 插件开发中的用户权限与角色系统。通过 current_user_can 函数检查 edit_others_posts 等权限,确保仅授权用户可执行敏感操作如删除帖子。文章提供完整代码示例,演示如何在前端安全地添加删除链接,防止未授权访问,帮助开发者构建高效安全的 WP 插件。
本文深入解析 WordPress 中的用户角色与权限系统,探讨如何为插件构建高效的安全层。文章解释了不同角色如管理员、编辑、作者及订阅者的预定义权限差异,强调在开发插件时必须检查当前用户是否具备必要权限(如 manage_options),以防止未授权操作,确保网站数据安全。
本文详解 WordPress 中角色与权限的管理机制。涵盖默认角色设置、使用 add_role() 创建新角色、remove_role() 移除角色及 update_option 调整默认角色。同时介绍通过 get_role() 获取对象并配合 add_cap()、remove_cap() 添加或移除自定义权限的方法,以及 user_can()、current_user_can() 等函数在模板中的权限检测应用,适合开发者参考。
这是一个模拟的 HTTP 请求示例,展示了如何构造一个包含特定漏洞利用负载的请求。此示例仅用于教育和防御目的,旨在说明攻击者可能使用的技术,以便安全人员能够识别和防御此类攻击。请勿在实际生产环境中使用恶意载荷。