fastadmin一键生成菜单规则
文章介绍了如何通过命令行创建菜单权限规则,适用于后台菜单未创建的情况。操作包括修改命令文件、创建PHP文件并执行命令,以生成对应的权限规则。
关于菜单权限规则的技术文章和开发文档。
文章介绍了如何通过命令行创建菜单权限规则,适用于后台菜单未创建的情况。操作包括修改命令文件、创建PHP文件并执行命令,以生成对应的权限规则。
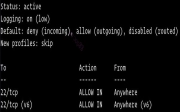
本文详细介绍如何在 Ubuntu 18.04 系统中使用 UFW (Uncomplicated Firewall) 工具配置防火墙。教程涵盖检查状态、设置默认策略、开放 HTTP/HTTPS及自定义端口、允许特定 IP 访问、拒绝恶意连接以及重置规则等完整操作指南,帮助管理员构建安全的服务器环境。
本文详细解析 Linux 文件权限机制,涵盖 ls -l 输出解读、chmod 命令的符号与数字模式用法、chown 所有权变更及 umask 默认权限设置。内容深入讲解读、写、执行权限在文件与目录中的不同含义,并重点分析 setuid、setgid 和 sticky bit 特殊位的作用与安全风险,帮助用户全面掌握 Linux 文件系统访问控制。
本文详解SSH连接被拒绝的常见原因及解决方法。涵盖SSH服务未启动、端口监听错误、防火墙拦截、DNS解析异常、IPv6监听缺失等场景。提供Ubuntu/Debian与Fedora/RHEL系统的排查命令,包括检查系统服务状态、配置防火墙规则、验证端口转发及修正OpenSSH配置文件,帮助用户快速恢复远程连接。
文章介绍果果CMS安装与设置,包括顶部导航菜单、轮播图、广告设置等,提供文字和图片广告的代码示例及自定义方法。
记录了 Laravel 验证器中关于唯一性检查、条件校验、数组校验、文件验证、密码规则及自定义规则的详细用法和 API 方法。
辅助功能检查器是专为 TinyMCE 付费订阅设计的插件,用于检测 HTML 内容是否符合 WCAG 2.1 及第 508 条可访问性标准。它提供自动修复功能,帮助用户解决文档结构、标题顺序、链接、对比度、图像替代文本及表格标记等常见问题,确保网页对辅助技术友好。
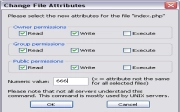
本文详细介绍如何设置 WordPress 的文件和目录权限。涵盖 Linux 权限模式计算、所有者与组权限配置、suexec 共享主机环境下的特殊处理、.htaccess 文件安全设置以及 SELinux 影响排查。旨在帮助用户通过正确的权限分配(如 644、755)防止安全风险,同时确保 WordPress 正常运行及插件安装功能。
本文详细介绍 TinyMCE 编辑器中所有可用的菜单项及其功能。内容涵盖核心菜单操作、各类插件(如 AI 助手、拼写检查、表格增强等)提供的特定工具,以及如何在浏览器控制台检索菜单列表。适合开发者了解如何配置和扩展编辑器功能。
本文详细介绍 TinyMCE 编辑器的内容过滤与 HTML 格式管理功能。通过 Schema 验证和 DOMParser API,您可以定义允许的元素、属性及样式,屏蔽特定内容以增强安全性。文章涵盖如何配置 valid_elements、invalid_elements 等选项来限制或扩展默认格式,处理非 HTML 元素,设置实体编码规则,以及防范 XSS 攻击。同时讲解了条件注释、MathML、iframe 沙箱化等高级安全配置,帮助用户构建纯净且安全的富文本编辑环境。