使用YAK Pro混淆PHP代码
YAK Pro用于混淆PHP源代码,提升破解难度。需PHP 7.0以上环境,支持运行于5.2至7.3。安装需Git,或手动下载代码。配置文件指定路径,执行混淆命令生成混淆后代码。
关于代码的技术文章和开发文档。
YAK Pro用于混淆PHP源代码,提升破解难度。需PHP 7.0以上环境,支持运行于5.2至7.3。安装需Git,或手动下载代码。配置文件指定路径,执行混淆命令生成混淆后代码。
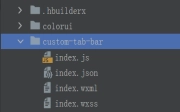
文章介绍自定义tabbar实现方法,需创建文件夹并参考官方代码。解决点击tabbar图标无法选中问题,需在onShow中调用initShow函数,根据用户类型设置选中状态。
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
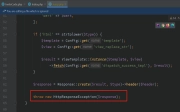
使用fastadmin在控制器中执行success方法未跳转,可能因代码位于try catch中被捕获,导致错误返回。正确做法是将success方法放在try catch外。
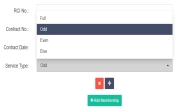
文章介绍如何在fastadmin中动态创建下拉列表并刷新,提供代码示例,包括默认选中值设置和相关js引入方法。
本文详细介绍 WordPress 简码 API(Shortcode API)的使用方法。涵盖简码注册、属性处理、默认值设置及 HTML 转义等核心功能。通过示例演示如何创建支持属性的简码,并解释自闭合与闭合简码的区别。同时提供关于连字符、方括号等特殊字符的使用限制及变通方案,帮助开发者构建稳定可靠的 WordPress 插件内容模块。
本文汇总了 WordPress 插件审查团队在审核过程中遇到的常见问题与安全准则。内容涵盖输入数据清理、验证与转义的最佳实践,防止 XSS 和 SQL 注入漏洞;详细说明了命名空间、前缀规范及 GPL 许可证合规要求;同时涉及 WPDB 安全调用、第三方库依赖管理、国际化翻译标准以及文件上传与远程资源调用的安全策略,旨在帮助开发者提升插件安全性与兼容性。
本文详细介绍 WordPress 插件目录的官方指南,涵盖 GPL 许可证兼容性、代码可读性要求及软件即服务规范。重点阐述用户隐私保护、禁止未经同意跟踪、严禁推送外部可执行代码以及防范非法不诚实行为等核心准则,旨在为开发者提供透明公平的插件提交与开发环境。
Enhanced Code Editor 插件专为 TinyMCE 付费订阅用户设计,提供高级代码编辑体验。内置专业 IDE 功能,支持 HTML、CSS 和 JavaScript 语法高亮、括号匹配及代码折叠。具备暗色/亮色模式切换、字体调整及全屏编辑能力。在富文本与代码视图间切换时智能处理光标位置,并提供丰富的快捷键配置选项,助力开发者高效完成复杂代码任务。
本文是 WordPress 插件团队发布的官方常见问题解答,涵盖插件提交、审核流程、Slug 命名规则及 SVN 仓库管理等核心内容。文章详细解答了关于插件批准时间、商标使用限制、关闭插件条件、安全报告方式以及如何处理代码抄袭等开发者最关心的问题,旨在帮助开发者顺利发布并维护合规的 WordPress 插件。