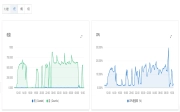
WordPress为什么占用大量磁盘、CPU分析
文章介绍如何通过NGINX访问日志排查WordPress网站被恶意IP攻击的问题,并提供封禁IP段和User_agent的方法,同时提到使用插件限制国外IP访问登录页面。
关于恶意IP的技术文章和开发文档。
文章介绍如何通过NGINX访问日志排查WordPress网站被恶意IP攻击的问题,并提供封禁IP段和User_agent的方法,同时提到使用插件限制国外IP访问登录页面。
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
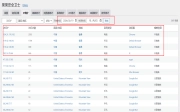
服务器负载高,发现多个香港IP频繁访问,尝试xmlrpc漏洞、登录后台及下载代码。使用WordPress安全卫士拦截并封禁IP段,第三方JS统计未显示这些IP。
本文详解 Linux 下如何使用 sha256sum 和 md5sum 生成、比较及验证文件校验和。重点讲解 SHA-256 与 MD5 算法区别,指导用户通过 GPG 签名验证 Ubuntu ISO 等发布包的安全性,防止文件被篡改或损坏,确保下载内容的完整与可信。
本文精选了 15 个 Linux 基础面试题及详细答案,涵盖内核原理、发行版区别、文件权限与链接等核心知识点。无论是准备系统管理员还是 DevOps 工程师的初级面试,掌握这些内容都能帮助你快速建立扎实的技术基础,自信应对各类技术考核。
这是一个模拟的 HTTP 请求示例,展示了如何构造一个包含特定漏洞利用负载的请求。此示例仅用于教育和防御目的,旨在说明攻击者可能使用的技术,以便安全人员能够识别和防御此类攻击。请勿在实际生产环境中使用恶意载荷。
本文详细介绍Laravel框架如何有效防范跨站请求伪造(CSRF)攻击。内容涵盖漏洞原理、默认双层防护策略、令牌生成与验证机制、单页应用适配方案以及源验证配置。同时讲解如何排除特定路由保护,并演示利用Blade指令和Cookie自动注入令牌的方法,帮助开发者构建安全可靠的Web应用。
本文深入探讨 WordPress 国际化开发中的关键安全问题。文章重点讲解了如何防范翻译者提交的恶意代码与垃圾邮件,强调必须对国际化字符串进行转义处理,避免直接包含 URL。同时介绍了使用占位符替代链接、自行编译.mo 文件以及利用 Polyglots 团队验证机制等最佳实践,帮助开发者构建更安全的多语言网站。
本文介绍针对 WordPress 站点的暴力破解攻击防御最佳实践。涵盖强密码策略、双因素认证 (2FA)、通行密钥应用、登录尝试速率限制及 CAPTCHA 部署。同时讲解 WAF、CDN 边缘防护与服务器层配置技巧,帮助管理员构建多层防线,有效拦截恶意流量并保障站点安全。
本文详细解读 WordPress.org 对插件新版本的自动安全审查机制。当发布因风险评分过高被阻止时,作者会收到包含发现项的邮件通知。文章解释了误报处理、如何修复问题并重新发布新版本,以及被阻止版本对已安装网站的影响,帮助开发者理解冷却期规则与解除封锁的具体步骤。