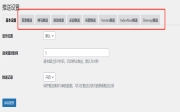
WordPress果果推送插件使用教程
文章介绍了如何通过插件实现网站链接的定时推送,包括设置推送平台、检查配置、访问特定网址确保任务运行,以及处理推送失败和记录查看方法。
关于短代码安全输出的技术文章和开发文档。
文章介绍了如何通过插件实现网站链接的定时推送,包括设置推送平台、检查配置、访问特定网址确保任务运行,以及处理推送失败和记录查看方法。
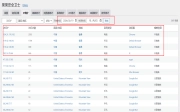
服务器负载高,发现多个香港IP频繁访问,尝试xmlrpc漏洞、登录后台及下载代码。使用WordPress安全卫士拦截并封禁IP段,第三方JS统计未显示这些IP。
PHP使用反引号执行shell命令,输出结果可赋值变量。反引号与shell_exec功能相同,但不能在双引号字符串中使用。示例展示混淆JavaScript文件的命令执行。
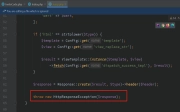
使用fastadmin在控制器中执行success方法未跳转,可能因代码位于try catch中被捕获,导致错误返回。正确做法是将success方法放在try catch外。
WordPress更新时出现连接错误,提示无法建立到WordPress.org的安全连接。建议修改PHP超时时间和WordPress请求超时时间以解决网络导致的超时问题。
本文深入解析 WordPress 2.5 引入的短代码机制,阐述其在禁止运行 PHP 的安全背景下实现内容动态交互的重要性。文章介绍了内置的常用短代码如画廊、视频及音频嵌入功能,并详细列出了开发最佳实践,包括返回值处理、命名空间隔离及输入清理,帮助开发者安全高效地创建自定义内容组件。
本文介绍 TinyMCE 增强短代码功能,支持在可视化编辑器中解析并渲染 WordPress 内置短代码。涵盖音频、视频、图片图库及说明文字等常用组件,用户可切换文本选项卡查看原始代码,实现高效的内容编辑与媒体嵌入。
本文深入解析 WordPress 封装短代码的使用场景与实现机制。文章详细阐述了如何定义起始与结束标签来包围内容,并介绍了通过 $content 参数区分自闭合与包围标签的方法。同时,讲解了利用 do_shortcode() 函数递归处理嵌套短代码的技巧,以及解析器对混合形式短代码的限制规则,为开发者提供实用的代码示例与技术指导。
本文汇总了 WordPress 插件审查团队在审核过程中遇到的常见问题与安全准则。内容涵盖输入数据清理、验证与转义的最佳实践,防止 XSS 和 SQL 注入漏洞;详细说明了命名空间、前缀规范及 GPL 许可证合规要求;同时涉及 WPDB 安全调用、第三方库依赖管理、国际化翻译标准以及文件上传与远程资源调用的安全策略,旨在帮助开发者提升插件安全性与兼容性。
本文详细介绍 WordPress 站点中创建和管理图库的最佳实践。内容涵盖如何使用默认媒体上传器功能、[gallery] 短代码及其多种参数(如 IDs、columns、orderby 等)来定制图片展示效果。同时讲解了在模板文件中结合 do_shortcode() 函数使用的方法,以及通过过滤器处理内容的技巧,帮助用户灵活控制缩略图顺序、尺寸及链接方式。