WordPress果果推送插件使用教程
文章介绍了如何通过插件实现网站链接的定时推送,包括设置推送平台、检查配置、访问特定网址确保任务运行,以及处理推送失败和记录查看方法。
关于服务器资源优化的技术文章和开发文档。
文章介绍了如何通过插件实现网站链接的定时推送,包括设置推送平台、检查配置、访问特定网址确保任务运行,以及处理推送失败和记录查看方法。
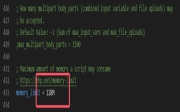
WordPress出现内存不足报错,需调整php memory_limit参数并重启生效。若服务器内存不足,应检查wp_options表中自动加载数据,优化减少自动加载项以释放内存。
文章介绍likeshop源码部署方法,需将server文件夹部署到服务器,php版本需为8.0,提供nginx配置示例,并指导修改前端代码及运行命令。
登录激活码管理系统时,使用手机号无法接收短信,需等待阿里云短信服务实名制报备完成,平均需3~5个工作日。
文章介绍WordPress计划任务执行方式,建议通过定时访问wp-cron.php文件确保插件定时执行,提供Windows和Linux服务器配置方法。
本文详细介绍 WordPress HTTP API 的使用方法,涵盖 GET、POST、HEAD 等常见 HTTP 请求及其辅助函数。文章讲解了如何获取响应体与状态码、处理基本身份验证、利用 HEAD 方法节省带宽以及通过 Transients 实现高效的 API 响应缓存策略,帮助开发者优化网站性能并安全地交互外部服务。
本文深入解析 AJAX(异步 JavaScript 和 XML)技术及其在 WordPress 开发中的应用。文章详细阐述了如何利用 AJAX 改善用户体验,实现页面局部刷新与动态交互。内容涵盖 jQuery $.post() 方法的使用、AJAX 请求的 URL 获取、Action 钩子机制以及 Nonce 验证流程。同时对比了 JSON 与 XML 数据格式,指导开发者构建高效安全的 WordPress 插件功能。
本文详细介绍 WordPress 插件目录的官方指南,涵盖 GPL 许可证兼容性、代码可读性要求及软件即服务规范。重点阐述用户隐私保护、禁止未经同意跟踪、严禁推送外部可执行代码以及防范非法不诚实行为等核心准则,旨在为开发者提供透明公平的插件提交与开发环境。
本文汇总了 WordPress 插件审查团队在审核过程中遇到的常见问题与安全准则。内容涵盖输入数据清理、验证与转义的最佳实践,防止 XSS 和 SQL 注入漏洞;详细说明了命名空间、前缀规范及 GPL 许可证合规要求;同时涉及 WPDB 安全调用、第三方库依赖管理、国际化翻译标准以及文件上传与远程资源调用的安全策略,旨在帮助开发者提升插件安全性与兼容性。
本文详细介绍 WordPress REST API 的路由与端点配置方法。内容涵盖如何使用 register_rest_route() 函数注册路由、定义命名空间及版本、设置 HTTP 方法(GET/POST/PUT/DELETE)、处理路径变量获取资源,以及实现权限回调和参数验证清理机制,帮助开发者构建安全高效的自定义 API 接口。