fastadmin一键生成菜单规则
文章介绍了如何通过命令行创建菜单权限规则,适用于后台菜单未创建的情况。操作包括修改命令文件、创建PHP文件并执行命令,以生成对应的权限规则。
关于Admin的技术文章和开发文档。
文章介绍了如何通过命令行创建菜单权限规则,适用于后台菜单未创建的情况。操作包括修改命令文件、创建PHP文件并执行命令,以生成对应的权限规则。
文章说明控制器默认加载对应语言文件,可通过代码手动加载其他语言文件,并提供加载路径示例。
本文详细介绍在 Ubuntu 22.04 系统上从零安装和配置 Tomcat 10 的完整步骤。内容包括安装 OpenJDK 11、创建专用运行用户、下载并解压 Tomcat 二进制包、配置 systemd 服务单元文件以实现自动启动,以及设置防火墙端口和 Web 管理界面权限。同时提供如何升级版本、重启服务及测试访问端口的实用命令,帮助用户快速搭建安全的 Java 应用服务器环境。
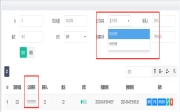
文章介绍如何通过修改模型、控制器及JS文件实现列表筛选下拉数据功能,涉及关联模型配置与页面代码调整。
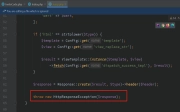
使用fastadmin在控制器中执行success方法未跳转,可能因代码位于try catch中被捕获,导致错误返回。正确做法是将success方法放在try catch外。
本文详解 WordPress 插件 readme.txt 文件的编写规范与核心要素。内容涵盖文件头信息(如名称、版本、标签)、Markdown 语法使用、稳定版本解析机制及 PHP 文件关联规则。旨在帮助开发者创建符合官方标准的插件,确保在插件目录中正常显示、更新及获得最佳展示效果。
本文是 WordPress 插件团队发布的官方常见问题解答,涵盖插件提交、审核流程、Slug 命名规则及 SVN 仓库管理等核心内容。文章详细解答了关于插件批准时间、商标使用限制、关闭插件条件、安全报告方式以及如何处理代码抄袭等开发者最关心的问题,旨在帮助开发者顺利发布并维护合规的 WordPress 插件。
本文汇总了 WordPress 插件审查团队在审核过程中遇到的常见问题与安全准则。内容涵盖输入数据清理、验证与转义的最佳实践,防止 XSS 和 SQL 注入漏洞;详细说明了命名空间、前缀规范及 GPL 许可证合规要求;同时涉及 WPDB 安全调用、第三方库依赖管理、国际化翻译标准以及文件上传与远程资源调用的安全策略,旨在帮助开发者提升插件安全性与兼容性。
本文详细介绍 WordPress 中创建和管理后台菜单的最佳实践。内容涵盖使用 Customizer API 与 Settings API 的区别,以及如何通过 add_menu_page、add_submenu_page 等函数构建顶级和子级菜单。文章还讲解了 admin_menu 钩子的注册流程、权限控制、页面钩子后缀的应用以及常见包装器函数的用法,是主题开发者必备的技术指南。
本文详细介绍 WordPress 插件目录的官方指南,涵盖 GPL 许可证兼容性、代码可读性要求及软件即服务规范。重点阐述用户隐私保护、禁止未经同意跟踪、严禁推送外部可执行代码以及防范非法不诚实行为等核心准则,旨在为开发者提供透明公平的插件提交与开发环境。