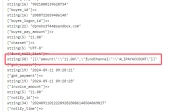
WordPress支付宝异步通知验签失败
支付宝异步验签失败可能因WordPress系统转义接收数据导致。wp_magic_quotes方法在wp-includes/load.php中调用,修改数据结构使验签失败。解决方法是使用stripslashes_data函数处理$_POST数据。
关于JavaScript转义的技术文章和开发文档。
支付宝异步验签失败可能因WordPress系统转义接收数据导致。wp_magic_quotes方法在wp-includes/load.php中调用,修改数据结构使验签失败。解决方法是使用stripslashes_data函数处理$_POST数据。
本文详细介绍 Python 3.6 引入的 f-string(格式化字符串字面量)用法。涵盖变量嵌入、表达式计算、多行字符串构建及丰富的格式说明符,包括精度控制、千位分隔符、百分比、科学计数法、文本对齐与填充等技巧。同时讲解 Python 3.8 新增的调试简写语法,并对比其与 str.format() 的性能差异,是学习 Python 字符串处理的实用指南。
文章介绍了如何通过插件实现网站链接的定时推送,包括设置推送平台、检查配置、访问特定网址确保任务运行,以及处理推送失败和记录查看方法。
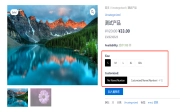
文章介绍如何通过WooCommerce实现自定义属性功能,允许用户选择属性并更新产品价格。包含前端样式、后端逻辑、数据保存及价格计算等核心代码。
文章介绍了如何通过命令行创建菜单权限规则,适用于后台菜单未创建的情况。操作包括修改命令文件、创建PHP文件并执行命令,以生成对应的权限规则。
本文汇总了 WordPress 插件审查团队在审核过程中遇到的常见问题与安全准则。内容涵盖输入数据清理、验证与转义的最佳实践,防止 XSS 和 SQL 注入漏洞;详细说明了命名空间、前缀规范及 GPL 许可证合规要求;同时涉及 WPDB 安全调用、第三方库依赖管理、国际化翻译标准以及文件上传与远程资源调用的安全策略,旨在帮助开发者提升插件安全性与兼容性。
本文详解 WordPress 数据转义机制,涵盖 esc_html、esc_attr、wp_kses 等核心函数用法。重点讲解如何在 HTML 元素、URL、JavaScript 及 XML 上下文中安全处理非信任数据。强调“延迟转义”最佳实践,避免 XSS 漏洞,确保输出内容在呈现给用户前经过严格过滤与编码,保障网站安全性。
@wordpress/escape-html是WordPress Gutenberg项目的独立NPM包,专为ES2015+环境设计。该工具提供多种函数用于安全地转义HTML内容,有效防止跨站脚本攻击和注入漏洞。它支持对连字符、小于号、大于号及引号进行精细处理,确保在属性值、可编辑元素及普通文本中的显示正确性。遵循W3C标准,是构建安全WordPress主题与插件的必备依赖。
本文详细介绍 WordPress 简码 API(Shortcode API)的使用方法。涵盖简码注册、属性处理、默认值设置及 HTML 转义等核心功能。通过示例演示如何创建支持属性的简码,并解释自闭合与闭合简码的区别。同时提供关于连字符、方括号等特殊字符的使用限制及变通方案,帮助开发者构建稳定可靠的 WordPress 插件内容模块。
本文介绍常见网络安全漏洞类型及防范措施,包括SQL注入、跨站脚本(XSS)、跨站请求伪造(CSRF)等。文章提供利用WordPress API函数进行数据清理、使用转义函数输出动态内容、通过nonce验证表单提交等实用建议,帮助开发者构建更安全的博客主题。