Linux 文件权限详解
本文详细解析 Linux 文件权限机制,涵盖 ls -l 输出解读、chmod 命令的符号与数字模式用法、chown 所有权变更及 umask 默认权限设置。内容深入讲解读、写、执行权限在文件与目录中的不同含义,并重点分析 setuid、setgid 和 sticky bit 特殊位的作用与安全风险,帮助用户全面掌握 Linux 文件系统访问控制。
关于权限申请的技术文章和开发文档。
本文详细解析 Linux 文件权限机制,涵盖 ls -l 输出解读、chmod 命令的符号与数字模式用法、chown 所有权变更及 umask 默认权限设置。内容深入讲解读、写、执行权限在文件与目录中的不同含义,并重点分析 setuid、setgid 和 sticky bit 特殊位的作用与安全风险,帮助用户全面掌握 Linux 文件系统访问控制。
文章介绍了如何通过插件实现网站链接的定时推送,包括设置推送平台、检查配置、访问特定网址确保任务运行,以及处理推送失败和记录查看方法。
使用果果推送的Yandex推送需获取ClientID和Client secret,并确保申请时勾选相关权限,如Yandex.Webmaster的Turbo pages添加、外部链接信息获取及索引状态接收。
当你首次创建一台新的 Ubuntu 22.04 服务器时,应当在初始设置阶段完成一些重要的配置步骤。这些步骤能提升服务器的安全性和易用性,并为你后续的各种操作打下坚实的基础。第 1 步 —— 以 root 身份登录要登录你的服务器,你需要知道服务器的公网 IP 地址。...
本文详解如何在 Linux 系统中将用户添加到指定组,包括修改次级组和主组的完整步骤。涵盖 usermod、adduser 及 gpasswd 等核心命令用法,演示如何为 Docker、Sudo 等权限分配设置组,并解决 Debian、Ubuntu、Fedora 及 RHEL 不同发行版的兼容性问题,帮助您高效管理用户权限。
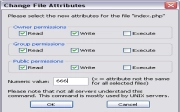
本文详细介绍如何设置 WordPress 的文件和目录权限。涵盖 Linux 权限模式计算、所有者与组权限配置、suexec 共享主机环境下的特殊处理、.htaccess 文件安全设置以及 SELinux 影响排查。旨在帮助用户通过正确的权限分配(如 644、755)防止安全风险,同时确保 WordPress 正常运行及插件安装功能。
本文详细介绍 TinyMCE AI 的基于权限的访问控制系统。通过 JWT 令牌中的声明,精确管理用户对 AI 功能、模型及能力的访问。涵盖角色定义、成本控制、安全限制等策略,并提供对话、上下文、操作与审查的具体权限配置指南及最佳实践建议。
本文详解 WordPress 中角色与权限的管理机制。涵盖默认角色设置、使用 add_role() 创建新角色、remove_role() 移除角色及 update_option 调整默认角色。同时介绍通过 get_role() 获取对象并配合 add_cap()、remove_cap() 添加或移除自定义权限的方法,以及 user_can()、current_user_can() 等函数在模板中的权限检测应用,适合开发者参考。
本指南详解如何在PHP环境中为TinyMCE AI配置JWT身份验证。通过生成公钥/私钥对,设置安全的端点以签发包含用户标识和权限的令牌,确保只有授权用户能访问AI功能。内容涵盖项目搭建、密钥管理、权限定义及模型选择配置,帮助开发者构建安全隔离的AI应用环境。
本文深入讲解 WordPress 插件开发中的用户权限与角色系统。通过 current_user_can 函数检查 edit_others_posts 等权限,确保仅授权用户可执行敏感操作如删除帖子。文章提供完整代码示例,演示如何在前端安全地添加删除链接,防止未授权访问,帮助开发者构建高效安全的 WP 插件。