15款最佳Kali Linux网络渗透测试工具
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
关于指纹解锁的技术文章和开发文档。
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
本文详解 Linux 下如何使用 sha256sum 和 md5sum 生成、比较及验证文件校验和。重点讲解 SHA-256 与 MD5 算法区别,指导用户通过 GPG 签名验证 Ubuntu ISO 等发布包的安全性,防止文件被篡改或损坏,确保下载内容的完整与可信。
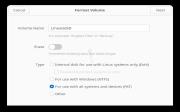
本指南详解如何在 Linux 系统中使用 parted 和 mkfs 命令行工具格式化 USB 闪存盘及 SD 卡。内容涵盖设备识别、卸载、创建 MBR 或 GPT 分区表,以及 FAT32、exFAT、NTFS 和 EXT4 等多种文件系统的格式化步骤。同时介绍 GNOME Disks 和 GParted 图形化工具的使用方法,并提供安全擦除数据及常见故障排除技巧,助您高效管理可移动存储设备。
本文深入解析两步验证(双重身份验证)机制,涵盖所知、所有及所是三种身份识别因素。探讨密码、生物特征及设备持有等验证方式的优缺点,分析SMS与应用程序的安全差异,并介绍WordPress相关插件,帮助用户构建更安全的在线登录环境,防范暴力破解与数据泄露风险。
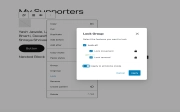
本文详细介绍 WordPress 区块锁定 API 的功能与应用。通过该 API,用户可限制特定区块的移动、删除或编辑操作,确保内容完整性与布局一致。文章涵盖在模式或模板中设置默认锁定状态、仅内容编辑模式的实现方式,以及如何利用钩子函数控制不同用户的锁定权限,帮助主题作者和开发者构建更安全的编辑器体验。
这是一个关于 WordPress Gutenberg Block Editor Store 的 API 文档片段,包含了用于查询编辑器状态(selectors)和执行编辑器操作(actions)的各种方法。文档列出了每个方法的名称、参数、返回值以及简要说明。
这是一个关于代码风格指南的文档片段,主要涵盖了 JavaScript/TypeScript、React 和 PHP 的编码规范。
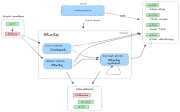
Interactivity API 核心概念与函数使用指南,涵盖异步操作作用域恢复、同步事件处理、状态订阅及服务器端初始化。
向区块列表添加默认类型新区块的动作。
本文介绍 WordPress 私有 API 软件包,支持在插件间共享私有及实验性接口。开发者需通过选择加入机制使用,并定期更新同意字符串以应对版本变更带来的破坏性更新。文章涵盖技术限制、风险认知、代码规范及 Gutenberg 项目贡献指南,帮助开发者安全地发布和使用不稳定功能。