Linux 内核漏洞 CVE-2026-98432:通过 TCP 获取 Root 权限
CVSS 9.8:一个存在十年的 Linux 内核漏洞,可从远程、无需登录触发。企业现在应做什么、各发行版的进展,以及我们的补丁服务。Linux 内核中存在一个已潜伏十年的漏洞,攻击者可以从远程且无需登录触发。只需一个开放的 TCP 端口。该漏洞编号为 CVE-2026-9...
CVSS 9.8:一个存在十年的 Linux 内核漏洞,可从远程、无需登录触发。企业现在应做什么、各发行版的进展,以及我们的补丁服务。Linux 内核中存在一个已潜伏十年的漏洞,攻击者可以从远程且无需登录触发。只需一个开放的 TCP 端口。该漏洞编号为 CVE-2026-9...
当你首次创建一台新的 Ubuntu 22.04 服务器时,应当在初始设置阶段完成一些重要的配置步骤。这些步骤能提升服务器的安全性和易用性,并为你后续的各种操作打下坚实的基础。第 1 步 —— 以 root 身份登录要登录你的服务器,你需要知道服务器的公网 IP 地址。...
本次安全版本包含了对多个问题的修复。由于这是一个安全版本,建议您立即更新您的站点。您可以从 WordPress.org 下载 WordPress 7.1.4,或访问您的 WordPress 仪表盘,点击“更新”,然后点击“立即更新”。如果您有支持自动后台更新的站点,更新过程将自动开...
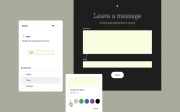
WordPress 7.2 Beta 1 现已可供下载和测试。此版本引入了多项新功能,包括扩展的响应式设计工具、新的文本阴影控件、优化的客户端媒体处理以及全新的“今日”仪表盘小部件。此外,还新增了 Secrets API 用于安全存储敏感凭据,并改进了导航管理和协作备注体验。该测试版旨在帮助开发者在正式发布日期前发现并修复问题,确保最终版本的稳定性和强大功能。请仅在测试环境中使用,切勿在生产环境安装。
WordPress 7.1.3 发布重要安全与维护更新,包含七项安全修复和四项错误修复。此次更新解决了评论管理页面的存储型 XSS、WXR 导出中的二阶 SQL 注入及拒绝服务等问题。建议立即更新站点以保障安全,支持自动后台更新功能。感谢社区贡献者协助发现并修复漏洞。
本文详细介绍如何进入正在运行的 Docker 容器,适用于调试目的。教程涵盖使用 docker exec 启动交互式会话、分配伪 TTY、指定 Shell 环境等步骤。同时讲解验证容器内环境及退出交互模式的方法,帮助用户高效管理容器并与之进行交互操作。
本指南详细介绍如何在 Apache 服务器中将 HTTP 流量重定向至 HTTPS,确保数据传输加密。文章涵盖使用虚拟主机配置文件、.htaccess 文件及 HSTS 头的多种设置方法。内容包含 SSL 证书获取、域名规范重定向(www/非 www)、故障排查循环重定向及混合内容警告解决步骤,助您快速提升网站安全性与 SEO 排名。
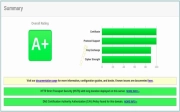
本教程详细介绍如何在 Debian 9 系统上利用 Let's Encrypt 免费获取 SSL 证书。通过 certbot 工具配合 Apache 服务器,实现网站 HTTPS 加密、启用 HTTP/2 协议及自动证书续期。包含完整的安装步骤、安全配置优化及域名验证方法,助您轻松搭建安全网站。
本文详解在 Ubuntu 26.04 上安装并集成 Rspamd 的完整教程。内容涵盖配置 Redis 缓存、设置 Unbound DNS、连接 Postfix 进行邮件扫描、生成 DKIM 密钥及发布 DMARC 记录。通过 Nginx 反向代理访问 Web 界面,实现高效安全的邮件服务器部署与反垃圾策略。
本文介绍如何使用 Ollama 和 Llama 3.2 模型构建本地 AI 应用,实现电子设备列表自动分类。通过 Python 脚本读取原始数据、设计提示词并与本地大模型交互,将未分类物品按类别排序输出至终端及文件。项目完全离线运行,无需云端或 API 密钥,具备高隐私性,适合自动化日常任务并灵活调整模型与提示词。