15款最佳Kali Linux网络渗透测试工具
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
关于功能列表的技术文章和开发文档。
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
本文深入对比了面向高级用户的三大主流命令行 Shell:Bash、Zsh 与 Fish。文章详细分析了它们在功能特性、自定义能力、兼容性(如 POSIX 标准支持)及优缺点上的差异。无论您是追求稳定可移植性的系统管理员,还是渴望高度定制化的开发者,亦或是偏爱开箱即用体验的新手,都能从中找到最适合自身工作流的 Shell 选择建议,助您提升终端操作效率。
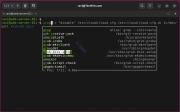
Flyline 是一款用 Rust 编写的轻量级 Bash 插件,能完美替代 GNU Readline。它提供语法高亮、模糊搜索历史命令、鼠标操作及 AI 助手等现代功能。本文详解无需 root 权限的快速安装步骤、交互式教程体验、提示符自定义技巧以及 Agent Mode 配置方法,助您打造流畅高效的现代化终端环境。
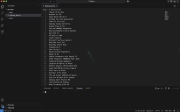
本文介绍如何使用 Ollama 和 Llama 3.2 模型构建本地 AI 应用,实现电子设备列表自动分类。通过 Python 脚本读取原始数据、设计提示词并与本地大模型交互,将未分类物品按类别排序输出至终端及文件。项目完全离线运行,无需云端或 API 密钥,具备高隐私性,适合自动化日常任务并灵活调整模型与提示词。
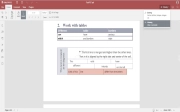
本文介绍如何在 Linux 系统上使用 ONLYOFFICE Docs 处理 PDF 文件。它不仅能作为高效的 PDF 查看器,还具备强大的编辑、注释、页面管理及格式转换功能。此外,该软件支持创建可填写的交互式表单,并能与 Nextcloud 等云存储平台无缝集成,是 Linux 环境下替代 Microsoft Office 的理想选择。
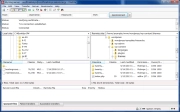
本文详细介绍如何使用开源文件传输客户端 FileZilla 管理 WordPress 站点。文章涵盖 SFTP、FTPS 等安全协议设置,指导用户配置主机信息、注册站点及连接服务器。同时提供连接失败、登录错误等常见问题的排查步骤,帮助用户快速实现本地与服务器间的安全文件上传下载。
Pennant是Laravel生态中一个轻量级的功能开关包,旨在简化应用的功能发布与A/B测试。它支持通过Composer安装并配置多种存储驱动,如内存和数据库。开发者可定义基于闭包或类的功能,灵活设定启用规则及作用域。此外,Pennant提供Blade指令、中间件及事件机制,方便在视图渲染、路由权限验证及性能优化场景下无缝集成,助力构建更稳健的现代化Web应用架构。
这是一个关于 WordPress 核心过滤器(Filters)的文本数据,涵盖了用户认证、重定向、重写规则、WP_Query 查询、媒体处理、国际化、小工具及管理栏等各个模块的高级钩子功能。
本文介绍 WordPress 5.8 起推荐的 block.json 元数据文件格式,用于在 PHP 和 JavaScript 中注册块类型。文章详解了该文件的优势,如自动优化资源队列、简化服务端注册及支持插件目录识别。同时涵盖了 API 版本、属性定义、脚本样式加载、国际化处理及向后兼容性等关键开发细节,帮助开发者构建高效规范的 WordPress 块插件。
本文详细介绍如何配置 AI 服务以连接各大语言模型(LLM)提供商,包括 OpenAI、Anthropic、Azure、AWS Bedrock 及 Google Vertex AI。内容涵盖环境变量设置、JWT 权限管理、模型列表定义、API 密钥安全轮换策略以及针对各平台的特定配置指南和故障排除方法,助您快速部署多模型架构。