WordPress隐藏内容插件使用教程
文章介绍如何通过插件设置隐藏内容,需填写设置项并使用hide简码。支持关注、登录、评论可见方式,需与自媒体平台关键词回复一致。
关于隐藏元素的技术文章和开发文档。
文章介绍如何通过插件设置隐藏内容,需填写设置项并使用hide简码。支持关注、登录、评论可见方式,需与自媒体平台关键词回复一致。
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
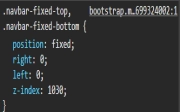
锚点定位不准确可能因网页头部使用fixed定位,解决方法是添加偏移样式并设置隐藏元素以实现正确跳转。
文章介绍如何通过代码获取元素距离屏幕顶部的高度,使用createSelectorQuery方法选择元素并获取其高度和顶部位置信息。
本文详细介绍构建现代化 CSS 重置排版的方法,涵盖 tidy-typography.css 的核心功能。内容包含流体排版、垂直节奏修剪、文本换行优化、智能连字符及墨水感知下划线等最新 CSS 属性应用。通过具体代码示例,帮助开发者实现更优雅、自适应的网页文字布局,同时兼顾浏览器兼容性与回退机制。
本文详细介绍 TinyMCE 的 DOMUtils 工具类,涵盖各类 DOM 操作与检索函数。内容包括元素创建、添加删除、类名切换、属性设置、CSS 样式解析及事件绑定等核心功能。适用于需要精细控制文档结构、处理 HTML 实体编码解码以及管理节点关系的开发者,是构建富文本编辑器的重要辅助模块。
本文详细介绍 TinyMCE 编辑器的内容过滤与 HTML 格式管理功能。通过 Schema 验证和 DOMParser API,您可以定义允许的元素、属性及样式,屏蔽特定内容以增强安全性。文章涵盖如何配置 valid_elements、invalid_elements 等选项来限制或扩展默认格式,处理非 HTML 元素,设置实体编码规则,以及防范 XSS 攻击。同时讲解了条件注释、MathML、iframe 沙箱化等高级安全配置,帮助用户构建纯净且安全的富文本编辑环境。
Interactivity API 是 WordPress 的一项功能,允许在客户端导航(不重新加载整个页面)时保持交互式元素的状态和行为。它通过预加载脚本模块、管理服务器状态与客户端状态的合并、以及处理复杂的导航生命周期来实现无缝的用户体验。
Laravel 集合 (Collection) 与惰性集合 (Lazy Collection) 方法速查表
本文介绍 TinyMCE 8.7.0 版本发行说明,适用于 Tiny Cloud 和 TinyMCE Enterprise。主要更新包括 Premium 插件改进:修订历史支持 AI 归属、建议编辑新增切换跟踪功能、导出 PDF/Word 优化内容过滤。此外,TinyMCE AI 插件现支持自托管及 NPM 下载,修复了差异叠加层错位、上下文源移除延迟等问题。同时包含 Page Embed、Inline CSS 等高级版插件修复,以及表情符号渲染性能优化和无障碍性改进。