fastadmin去掉登录离线安装本地插件
修改指定文件注释或删除代码可去除登录提示,实现离线安装本地插件。
关于离线的技术文章和开发文档。
修改指定文件注释或删除代码可去除登录提示,实现离线安装本地插件。
本文详细介绍如何在 WordPress 中安全地编辑文件和主题。涵盖使用内置在线编辑器、FTP 客户端及命令行修改文件的方法。重点讲解如何设置正确的文件权限、创建子主题以保护更改不被更新覆盖,以及推荐使用的文本编辑器列表。同时提供备份策略、错误恢复步骤及安全警告,帮助用户避免文件损坏和站点崩溃风险。
本文整理了 TMDB API 常见的 HTTP 状态消息与错误代码,涵盖服务无效、认证失败、格式无效、参数不正确、ID 无效、API key 暂停、重复条目及内部错误等。同时包含日期范围、页码限制、时区设置等具体报错原因,帮助用户快速排查问题并联系官方支持。
@wordpress/lazy-import 是一个用于动态导入 NPM 模块的工具,支持在本地未安装时按需下载。它兼容 ES2015+ 环境并提供 polyfill 支持,利用包别名特性管理多版本。该工具模拟动态函数行为,返回解析 Promise,适用于 WordPress Gutenberg 项目,同时提供离线错误处理与自定义安装回调选项。
本文详细介绍 WordPress 的本地化与国际化流程。涵盖从生成 POT、PO、MO 文件的步骤,到使用 Poedit、Grunt 等工具进行翻译的方法。同时提供意译技巧、区域设置管理及在线协作翻译指南,帮助开发者轻松实现插件和主题的多语言支持。
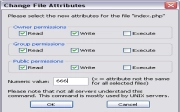
本文详细介绍如何设置 WordPress 的文件和目录权限。涵盖 Linux 权限模式计算、所有者与组权限配置、suexec 共享主机环境下的特殊处理、.htaccess 文件安全设置以及 SELinux 影响排查。旨在帮助用户通过正确的权限分配(如 644、755)防止安全风险,同时确保 WordPress 正常运行及插件安装功能。
本文介绍 WordPress 多语言解决方案,涵盖插件类型、优缺点及实施策略。从核心实现到翻译插件选择,包括语言协商方法与数据库管理建议,帮助构建高效的多语言网站。
本文介绍针对 WordPress 站点的暴力破解攻击防御最佳实践。涵盖强密码策略、双因素认证 (2FA)、通行密钥应用、登录尝试速率限制及 CAPTCHA 部署。同时讲解 WAF、CDN 边缘防护与服务器层配置技巧,帮助管理员构建多层防线,有效拦截恶意流量并保障站点安全。
本文详细介绍 WordPress 中的调试系统,涵盖启用 WP_DEBUG、记录错误日志、显示 PHP 警告及弃用通知的方法。同时讲解 SCRIPT_DEBUG、SAVEQUERIES 等配置项的作用与注意事项。此外,还介绍了 Debug Bar 插件、PHPUnit 自动化测试框架以及 Xdebug 逐步调试工具,帮助开发者在本地或测试环境中高效排查问题,提升代码质量与维护性,确保网站稳定运行。