基于PHP+FFmpeg+本地大模型的全自动视频字幕翻译方案
基于PHP+FFmpeg+OpenCC+Ollama本地大模型搭建全自动视频字幕翻译系统,Windows离线批量处理MKV视频,自动提取字幕、繁简转换、上下文AI翻译、字幕自动换行,硬压字幕输出MP4,全程不上传素材,保护视频隐私,适合自媒体、教学视频本地化汉化。
关于漏洞公开风险的技术文章和开发文档。
基于PHP+FFmpeg+OpenCC+Ollama本地大模型搭建全自动视频字幕翻译系统,Windows离线批量处理MKV视频,自动提取字幕、繁简转换、上下文AI翻译、字幕自动换行,硬压字幕输出MP4,全程不上传素材,保护视频隐私,适合自媒体、教学视频本地化汉化。
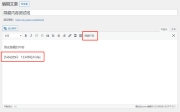
文章介绍如何通过插件设置隐藏内容,需填写设置项并使用hide简码。支持关注、登录、评论可见方式,需与自媒体平台关键词回复一致。
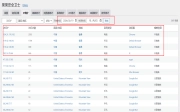
服务器负载高,发现多个香港IP频繁访问,尝试xmlrpc漏洞、登录后台及下载代码。使用WordPress安全卫士拦截并封禁IP段,第三方JS统计未显示这些IP。
本文汇总了 WordPress 插件审查团队在审核过程中遇到的常见问题与安全准则。内容涵盖输入数据清理、验证与转义的最佳实践,防止 XSS 和 SQL 注入漏洞;详细说明了命名空间、前缀规范及 GPL 许可证合规要求;同时涉及 WPDB 安全调用、第三方库依赖管理、国际化翻译标准以及文件上传与远程资源调用的安全策略,旨在帮助开发者提升插件安全性与兼容性。
本文详细解读 WordPress.org 对插件新版本的自动安全审查机制。当发布因风险评分过高被阻止时,作者会收到包含发现项的邮件通知。文章解释了误报处理、如何修复问题并重新发布新版本,以及被阻止版本对已安装网站的影响,帮助开发者理解冷却期规则与解除封锁的具体步骤。
本文指导用户如何正确报告 WordPress 插件的安全问题。文章强调遵循负责任披露原则,建议先联系开发者而非公开发布信息,以降低被攻击风险。同时说明了为何不提供 CVE 协助及更新通知延迟的原因,并提供了提交报告的邮箱地址和必要信息清单。
本文深入探讨 WordPress 主题开发中的核心安全问题,涵盖跨站脚本(XSS)、SQL 注入及跨站请求伪造(CSRF)等常见漏洞的防御策略。文章详细讲解了如何通过数据转义、使用 wp_kses 清理 HTML、调用 $wpdb 函数执行安全查询以及利用 Nonce 令牌防止 CSRF 攻击。同时提供了 Common APIs Handbook 等权威资源链接,帮助开发者构建更安全的主题与插件,确保网站免受恶意代码入侵。
本文是 WordPress 插件团队发布的官方常见问题解答,涵盖插件提交、审核流程、Slug 命名规则及 SVN 仓库管理等核心内容。文章详细解答了关于插件批准时间、商标使用限制、关闭插件条件、安全报告方式以及如何处理代码抄袭等开发者最关心的问题,旨在帮助开发者顺利发布并维护合规的 WordPress 插件。
本文详解 WordPress 插件接管的完整流程与规范。当原开发者停止维护时,新接手者需承诺负责后续开发并遵守所有指南。文章涵盖了从检查插件状态、联系原作者、审查更新代码到提交团队审核的七个关键步骤。同时解答了关于评论保留、版权署名及拒绝请求等常见问题,帮助开发者安全、合规地接管并维护现有插件。
本文详细介绍 WordPress 插件目录的官方指南,涵盖 GPL 许可证兼容性、代码可读性要求及软件即服务规范。重点阐述用户隐私保护、禁止未经同意跟踪、严禁推送外部可执行代码以及防范非法不诚实行为等核心准则,旨在为开发者提供透明公平的插件提交与开发环境。